السلام عليكم
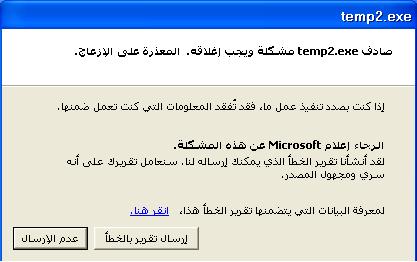
عند بدء تشغيل الجهاز تظهر لدي الرسالة التالية
الصورة مرفقة
كيف اتخلص من هذا الفايرو temp.exe
علما بأنه لدي كاسبر سكاي انتي فايروس و عندما اقوم بعمل سكان للجهاز بزاسطته لا يظهر وجود اي فايروس!!
فكيف اتخلص من هذا الفايروس نهائيا ..
السلام عليكم
عند بدء تشغيل الجهاز تظهر لدي الرسالة التالية
الصورة مرفقة
كيف اتخلص من هذا الفايرو temp.exe
علما بأنه لدي كاسبر سكاي انتي فايروس و عندما اقوم بعمل سكان للجهاز بزاسطته لا يظهر وجود اي فايروس!!
فكيف اتخلص من هذا الفايروس نهائيا ..
راجع قائمة البرامج التى تعمل مع بدء التشغيل
Start menu -> Run -> msconfig -> Start up TAB
إقرأ معى:

----
المثقفون العرب .. المزورون العرب: تأبين محمود درويش نموذجا
ماذا خسر العالم بانحطاط المسلمين ؟!! للعلامه: أبو الحسن الندوى (كتاب هام لكل مسلم).
المنهجية ومقدمات في الطلب (لطلاب العلم الشرعى)
أريد معرفة اسم الفيروس
اعمل الاول إظهار للملفات المخفية وملفات النظام
واذهب إلي مجلد System32 وشوف فيه الملفين دول temp.exe و temp2.exe
أنا بأشك أنه فيروس Copy & Rose
جزاكم الله خيرا على المساعدة
msayed2004 كتب:راجع قائمة البرامج التى تعمل مع بدء التشغيلStart menu -> Run -> msconfig -> Start up TAB
ذهبت الى البرامج التي تظهر عند بدء التشغيل و لم أجد شيئاً
Pharaonic_Guy كتب:أريد معرفة اسم الفيروساعمل الاول إظهار للملفات المخفية وملفات النظام
واذهب إلي مجلد System32 وشوف فيه الملفين دول temp.exe و temp2.exe
أنا بأشك أنه فيروس Copy & Rose
ذهبت الى مجلد system32 و وجدت الملف temp1 و temp2
ماذا افعل الأن هل اقوم بحدفهما؟
لازم يكون فيها يا أخى العزيز لكن أكيد بأسم غير متوقع أو أى خدعة لجعله يظهر كشئ آمن
تم تعديل هذه المشاركة بواسطة msayed2004 في 2 أبريل 2007 في 23:25
إقرأ معى:
----
المثقفون العرب .. المزورون العرب: تأبين محمود درويش نموذجا
ماذا خسر العالم بانحطاط المسلمين ؟!! للعلامه: أبو الحسن الندوى (كتاب هام لكل مسلم).
المنهجية ومقدمات في الطلب (لطلاب العلم الشرعى)
طيب ايش الإسم الى يكون موجود فيه ؟ لآني ما لقيت اسم temp في الملفات الموجوده عند بداية التشغيل!!
دور فى الخانة Command و هتلاقى المسارات , و جرب تعمل quarantine للملفين اللى انت لاقيتهم بالـ Anti virus اللى عندك.
إقرأ معى:
----
المثقفون العرب .. المزورون العرب: تأبين محمود درويش نموذجا
ماذا خسر العالم بانحطاط المسلمين ؟!! للعلامه: أبو الحسن الندوى (كتاب هام لكل مسلم).
المنهجية ومقدمات في الطلب (لطلاب العلم الشرعى)
لما اشغل الانتي فايروس ما يطلع هذه الملفات !!
هل اقوم بحذفها يدوياً؟
بقلك اعملهم quarantine أضمن من انك تمسحهم , لو محصلش حاجة ابقى امسحهم من الـ quarantine
إقرأ معى:
----
المثقفون العرب .. المزورون العرب: تأبين محمود درويش نموذجا
ماذا خسر العالم بانحطاط المسلمين ؟!! للعلامه: أبو الحسن الندوى (كتاب هام لكل مسلم).
المنهجية ومقدمات في الطلب (لطلاب العلم الشرعى)
اصلا لما اعمل سكان للجهاز ما يطلع شي يطلع انو الجهاز سليم 100%!!!
لقيت هذا الملف في البرامج التي تبدأ عند بداية التشغيل
svchost
وجدته في هذا المسار
C: windows svchost
فهل هو نفس temp.exe و هل يجب عليه حذفه ؟
يا سيدى بقلك اعمله Quarantine بيه , بأيدك مش بيه هو لوحده
الـ svchost من أهم ملفات النظام , سيبه فى حاله.
إقرأ معى:
----
المثقفون العرب .. المزورون العرب: تأبين محمود درويش نموذجا
ماذا خسر العالم بانحطاط المسلمين ؟!! للعلامه: أبو الحسن الندوى (كتاب هام لكل مسلم).
المنهجية ومقدمات في الطلب (لطلاب العلم الشرعى)
شوف يا سيدي
كما قال لك الأخ محمد لازم أن يكون في لسته الـ Start Up ..
وهو فعلا البرنامج svchost.exe وستجده في مجلد الويندوز
C:\Windows\svchost.exe
لكن بإلغائك لهذه القيمة أو حذفك للملف svchost.exe سيعود الفيروس من جديد لإنه بيعتمد علي طريقة جديدة في تشغيل نفسه .. لم أجدها في فيروس أخر ..
اتبع الخطوات التالية جيدا ..
1- قم بإظهار الملفات المخفية Hidden Files.. وكذلك ملفات النظام System Files
2- قم بتشغيل التاسك مانجرTask Manager واذهب إلي التبويب Process وستجد عدد الأعمدة Columns الافتراضي في الليست فيو List View أربعة
Image Name | UserName | CPU | MEM Usage
اضغط علي العمود UserName لعمل ترتيب للتطبيقات تبع المستخدم ..
بعد الترتيب ستجد التطبيقات مرتبة ضمن الـ System وأخري Network Service والثالثة للمستخدم الحالي وليكن باسم Admin
قم بإغلاق جميع التطبيقات التي تشك بها تحت اسم المستخدم Admin مثل Temp1.exe أو غيره ..
3- وهذه مهمة جدا .. لا تحاول أبدا فتح أي دريف Drive بدبل كليك Double Click .. إذا أردت فتح اي دريف فاستخدام كليك يمين ومن القائمة المنسدلة اختر Open أو Explore
وإذا فتحت أي دريف عندك بدبل كليك فسيعود الفيروس للعمل مرة أخري وهينسخ نفسه تحت temp1,temp2,svchost.exe
4- قم بالذهاب إلي System32 واحذف الملفين Temp1.exe و Temp2.exe
5- اطلع إلي مجلد الويندوز Windows واحذف Svchost.exe
6-لا أتذكر أماكن أخري كان الفيروس يرمي نفسه فيها لكن الأماكن السابقة هي أهم الأماكن
7-افتح جميع الدريفات التي عندك بكليك يمين ثم اختار Open وستجد ثلاثة ملفات مخفية علي كل دريف
هم علي ما أتذكر كالأتي :
Copy.exe
host.exe
autorun.inf
قم بحذف الثلاث ملفات السابقة من علي كل دريف ..
الآن أصبح جهازك نظيف تماما .. ولكن ستظل هناك مشكلة وهي عند الضغط علي أي دريف بدبل كليك فسيظل يظهر في نافذة جديدة .. ويقول لك أنه لا يجد البرنامج Copy.exe
وبالتالي الخطوة الأخير هي فتح محرر سجلات النظام Registery Editor
افتح Run واكتب Regedit
اذهب إلي المفتاح التالي :
HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Explorer\MountPoints2
وستجد جميع دريفاتك بدءا من السي إلي أخر دريف لديك لها مفاتيح بهذا الشكل
مثلا السي
{71e5454c-e12f-11db-a425-806d6172696f}
الدي :
{71e5454d-e12f-11db-a425-806d6172696f}
وهكذا ...
وعندما تعمل Expand للمفاتيح السابقة فستجد تحت كل واحدة قيمة Shell Command للملف Copy.exe
الآن المطلوب منك حذف المفاتيح الفرعية كلها لمفاتيح الدريفات السابقة ..لتصبح مثل الصورة التالية

والآن تستطيع فتح الدريفات بدبل كليك عادي ..
تم تعديل هذه المشاركة بواسطة Pharaonic_Guy في 3 أبريل 2007 في 07:00
مبرمجه علي فكره صيني
وهو فيروس بسيط ولكنه يعتبر من أكثر الفيروسات انتشار الآن ..
ولا أجلس علي جهاز إلا وأجده عليه ..
أحد اسباب انتشاره السريع تناقل الـفلاشات وميموري الموبيل بين الأجهزة ..
تم تعديل هذه المشاركة بواسطة Pharaonic_Guy في 3 أبريل 2007 في 07:07
ما في أحد يعرف ايش معنى الرسالة الى طلعتلي بعد ما حذفت الفايروس
لرسالة الأولى:
لم يتمكن ويندوز من العثور على c:\windows\svchost.exe ، تأكد من كتابة الاسم ثم اعد محاولة البحث عن الملف ، انقر فوق الزر " ابدأ" ثم انقر فوق " بحث ".
و بعدها تظهر الرسالة التالية :
تعذر تحميل أو تشغيل c:\windows\svchost.exe المحدد في التسجيل ، تأكد من وجود الملف على الكمبيوتر أو قم بإزالة المرجع الذي يشير اليه التسجيل.
للرفع
للرفع
أخي الحبيب الملف svchost.exe من أهم ملفات النظام وهو خاص بالشبكة لأن الويندوز xp نظام شبكي لذلك تجده موجود فيه وحذفك للملف سوف يؤدي إلى تعطل بعض الاعمال المهمة في الجهاز
أنا الرجل الضرب الذي تعرفونه***خشاش كرأس الحية المتوقد
لوكنت وغلاً في الرجال لضرني**** حسن جرائتي ومقتدي
أنا حذفت الموجود داخل الويندوز و هذا هو الفايروس كما ذكر الأخ Pharaonic_Guy في طريقة حذف الفايروس
و لكن عند اتباعي للخطوات التي ذكرها الأخ Pharaonic_Guy ظهرت لي الرسالة التالية
لرسالة الأولى:
لم يتمكن ويندوز من العثور على c:\windows\svchost.exe ، تأكد من كتابة الاسم ثم اعد محاولة البحث عن الملف ، انقر فوق الزر " ابدأ" ثم انقر فوق " بحث ".
و بعدها تظهر الرسالة التالية :
تعذر تحميل أو تشغيل c:\windows\svchost.exe المحدد في التسجيل ، تأكد من وجود الملف على الكمبيوتر أو قم بإزالة المرجع الذي يشير اليه التسجيل.
و جزاك اله خير على المساعدة
فما معنى هذه الرسالة ؟؟
آسف مخدش بالي إن فيه ردود في الموضوع إلا الآن ..
حاول تضحك عليه وتضع له أي EXE ..حتي ولو بيفتح ويقفل فقط ..
بدلا من ملف الفيروس الذي قمنا بحذفه ..
علي المسار
C:\windows\svchost.exe
لو عايز تشوف الرسالة دي بتتسبب من ايه .. فافتح الريجستري
واضغط CTRL + F وابحث عن القيمة c:\windows\svchost.exe
اعتقد ستجدها في الـ Winlogon .. أو في الـ Services
مع العلم أن تطبيق Svchost المهم والذي يتكلم عنه الأخوة هنا موجود في System32 ..
C:\windows\system32\svchost.exe
ولا يمكن للفيروس تبديل نفسه به لأنه Opened ولا يستطيع إغلاقه ..
تم تعديل هذه المشاركة بواسطة Pharaonic_Guy في 11 أبريل 2007 في 06:23
السلام عليكم ورحمة الله
أنا أول مرة أشارك في هذا المنتدى المشهور والمميز حقيقة...
لكن شدني موضوع الفيروس اللي سأل عنه أخونا
بالأمس القريب كنت أحاول أن ازيله من جهاز أحد أصدقائي
لكن بالفعل الفيروس مو سهل وتصميمه أصنفه من الفئة الممتازة
من خبرتي البسيطة في مجال الهكرز والاختراق الفيروسات السابقة حاولت اتباع الطرق المعروفة لأزالة الفيروس لكن اتضح انه له أكثر من اسم وينسخ نفسه في بدء التشغيل في كل مرة
وأنا في خلال دراستي لإزالة الفيروس عن طريق safe mode بسبب أن الفيروس يعيد التشغيل كل مرة أثناء تشغيل الويندوز العادي
واتضح انه أزال أمر ( خيارات المجلد ) الذي عن طريقه تقدر أن تظهر الملفات لكن هو مثل ما قيل في أحد الردود أن الفيروس rose.exe
فأننا تتبعت تقريبا مكانه وتوقفت عند إظهار المجلدات لأن الامر مخفي في جهاز صديقي لكن اتوقع مكانه الرئيسي في التالي:
في start up تجد مسار مكتوب ما يلي
c:\system32 وهو مخفي في الدرايف وهذا غير صحيح لان مجلد السيستم يكون هنا
c:/windows/system32
وهذه حركة من حركات التظليل اللي عملها الفيروس علما أنني وجدت في start up ما يلي :
rose.exe
empty.pif
baronstb.exe
وهي تنسخ نفسها في كل مرة أعيد فيها تشغيل الجهاز فأنا اقترح حذفها مع حذف ملف temp2.exe
مع الملفات المخفية في هذا المسار
C:\Documents and Settings\All Users\Start Menu\Programs
وللتذكير فإن الملف baronstb.exe موجود في المسار التالي:
c:/windows/SHELLNEW/
يجب حذفه أهم شي تتأكد أنه يمكنك إظهار الملفات من الويندز وأن الفيروس لم يعطل هذه الخاصية في النظام لأنني توقفت عن حذف الفيروس بسببها
مع أنني أذكر أنني قرأت في أحد المنتديات طريقة إظهار هذه الخاصية إذا تم إلغائها بسبب الفيروس
عذرا على الإطالة لكن الموضوع شدني ولأنني من المهتمين في هذا المجال
Pharaonic_Guy كتب:آسف مخدش بالي إن فيه ردود في الموضوع إلا الآن ..حاول تضحك عليه وتضع له أي EXE ..حتي ولو بيفتح ويقفل فقط ..
بدلا من ملف الفيروس الذي قمنا بحذفه ..
علي المسار
C:\windows\svchost.exe
لم افهم ؟!! كيف اضع EXE يعني اختار اي ملف و احطلو امتداد EXE و له كيف
ياريت توضحلي اكتر طريقة للتخلص من الرسالة التي تظهر بعدما قمت بالتخلص من الفايروس بالطريقة التي ذكرتها
و لدي مشكلة اخرى و هي ان السي دي درايف بعد ان اصاب الفايروس جهازي اصبح لا يعمل و لا يفتح و لا استطيع تشغيل اي سي دري به
و عندما قمت بالذهاب الى ادارة الأجهزة لم اجد السي موجود ؟؟
فكيف اعيد تعريف السي دي للجهاز
و جزاك الله خير على المساعدة
للرفع
للرفع
أخي وبحسب خبرتي في القيروسات وحسب ما تعرضه من حالة الجهاز و النظام يتضح لي إن النظام منتهي
لإن الفيروس الذي تقصده هو Copy.exe وهو فيروس والأخر Rose هو Trojan ولكن الكارثة ليست هنا وبل إنه بالإضافة لهذا الفيروس هناك فيروس Brontok وهو المسؤوول عن حذف خيارات المجلدات وحجب بعض الخدمات مثل
إيقاف بعض أوامر الدوس
وبالنسبة لحذف الفيروس يدويا" هناك مجازفة بأن تدمر النظام لأن الباب الوحيد لحذف فيروسTemp
وهو في خيارات المجلد والدوس وهما غير صالحان بوجود فيروس Brontok
أنصحك يا أخي بأن تستعمل Kaspersky أو AVG 7.5 وهما القادران بعد التحديث من حذف الفيروسين ولكن خيارات
المجلد لا يرجع إلا بإنشاء مستخدم جديد بعد حذف الفيروسات
هذا الموضوع مغلق.