السلام عليكــم ورحمـة الله وبركاتــة
بما انو مواضيع الأسئله في الأيزا 3/4 من المشاكل أكتشف ان الغالبية لا تعلم ان هناك امور اساسيه يجب عملها في ايزا قبل التفكير في توزيع الانترنت وغيرها.
هنا سأقوم بتوضيح كيفية تمرير ال DHCP Requests & Reply خلال أيزا ... وأيضا تمرير DNS Protocol لأغراض ال Name Resolution ....
نبدأ مع ال DHCP:
من المعروف ان ال Client عندما يكون مهيء ليرسل طلب لل DHCP لحجز IP حتى يستطيع الاتصال مع الشبكه ... فالكلاينت يرسل ما يسمى ب DHCP Request.
في حال وجود ISA وكما يعلم الأغلبيه بأن الوضع الافتراضي هو البلوك لاي شيء في كل اتجاه, فيفشل الكلاينت في ارسال ال DHCP Request لأنها تمر على الأيزا ... يفحص الايزا ال Internal Rules لديه ... حضرتك معاك تصريح دخول !! لأ !! شرفتنا وما تورينيش وشك تاني :happy:
الان سنقوم بإنشاء رول عشان ال ISA أفندي حتى نمر من خلاله غصبن عن عينو (طبعا بعد اذنو) :blink:
1- ال Management Console ل ISA 2004 أو 2006, نقوم بالضغط على Firewall Policy Node تحت ال Server Name (اللذي هو اسم جهاز ال ISA لديك).
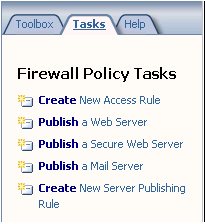
2- Firewall Policy Node ستظهر لك قائمه على اليمين بها اختيارات كما بالصورة التالية:

اختار Task Tab ومن ثم Create New Access Rule.
3- في Welcome Screen ضع اسم معبر عن الرول, كمثال DHCP Request Rule, واديلو Next.
4- في صفحة ال Action Page ... قم باختيار Allow واديلو Next.
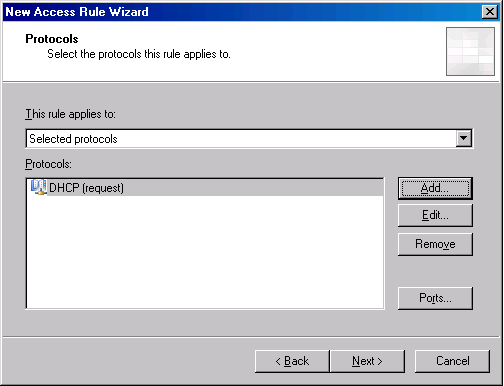
5- الان ستظهر لك ال Protocols Page, من القائمة المنسدله ل This Rules Applies To اختار Selected Protocols, ثم اضغط على زر Add كما في الصوره:
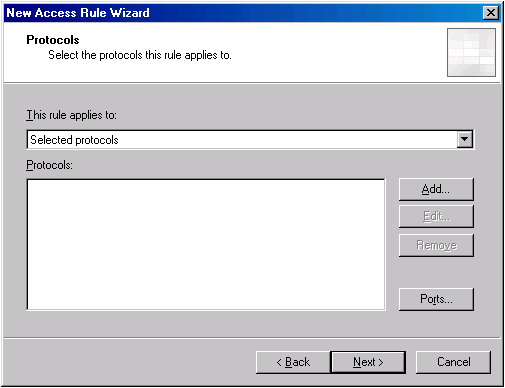
6- في Add Protocol قم بإضافة ال DHCP Request كما في الصورة:

7- سيصبح الأمر عندك كما في الصوره ... واديلو Next.

8- الان في Access Rule Sources اضغط على Add كما في الصوره:

9- ستظهر لك قائمة Add Network Entities .. نختار AnyWhere كما في الصوره:

واديلو Close ... واديلو Next.

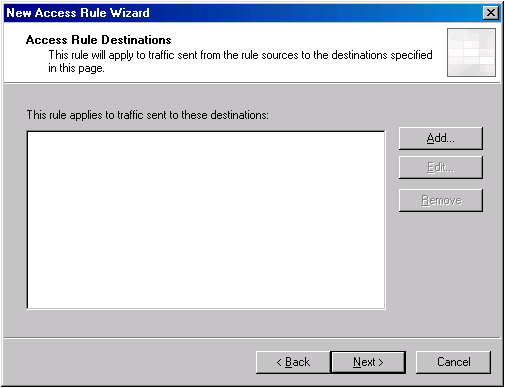
10- Access Rule Destinations Window, اضغط على Add.
11- في Add Network Entities ... اختار Local Host كما في الصوره.
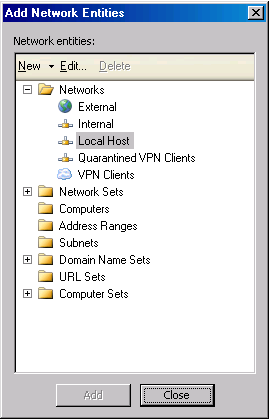
اديلو Close واديلو Next.

12- في ال User Set Window ... نبقى على All Users ونديلو Next ونديلو Finish:
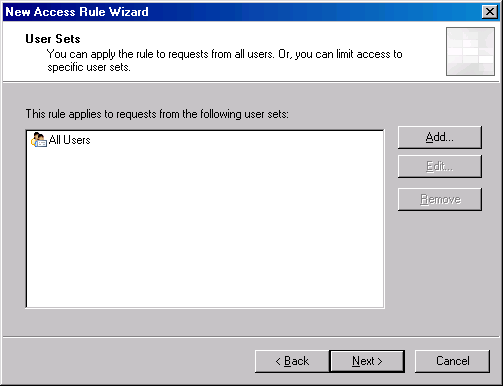
الان ... نفس الخطوات السابقه سنقوم بها لعمل DHCP Reply ...
ما سيختلف فقط هو اختيار ال Protocol وال Source وال Destination.
سأوضح الإختلافات:
طبعا تبدأ بعمل Rule جديده وتسميها DHCP Reply Rule ...
عندما تصل الى Add Protocol ... قم بإضافة DHCP Reply هذه المره كما في الصوره:
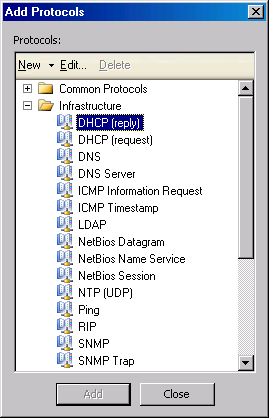
في ال Access Rule Sources سنغير على ال Source وال Destination ...
ال Source سيكون: Local Host ...
ال Destination سيكون: Internal Network ...
هكذا نكون انتهينا من موضوع ال DHCP ...
نأتي لل DNS:
1- ال Management Console ل ISA 2004 أو 2006, نقوم بالضغط على Firewall Policy Node تحت ال Server Name (اللذي هو اسم جهاز ال ISA لديك).
2- Firewall Policy Node ستظهر لك قائمه على اليمين بها اختيارات كما بالصورة التالية:
اختار Task Tab ومن ثم Create New Access Rule.
3- في Welcome Screen ضع اسم معبر عن الرول, كمثال DNS Forwarder, واديلو Next.
4- في صفحة ال Action Page ... قم باختيار Allow واديلو Next.
5- الان ستظهر لك ال Protocols Page, من القائمة المنسدله ل This Rules Applies To اختار Selected Protocols, ثم اضغط على زر Add
6- في Add Protocol قم بإضافة ال DNS كما في الصورة:

7- سيصبح الأمر عندك كما في الصوره ... واديلو Next.
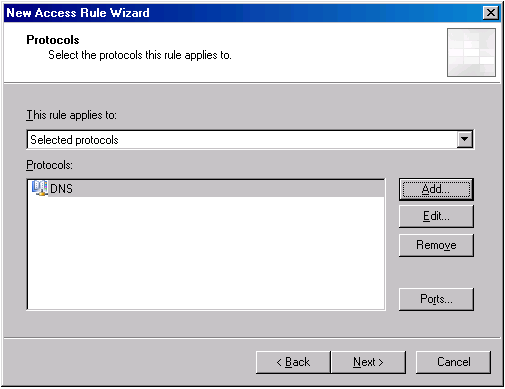
8- الان في Access Rule Sources اضغط على Add.
9- ستظهر لك قائمة Add Network Entities .. نقوم بعمل New Computer كما في الصوره:

10- ستظهر لك قائمة New Computer Rule Element ... قم بإدخال ال DNS Server IP وسمي Element كمثال ال My DNS Server أو أي شيء أخر:
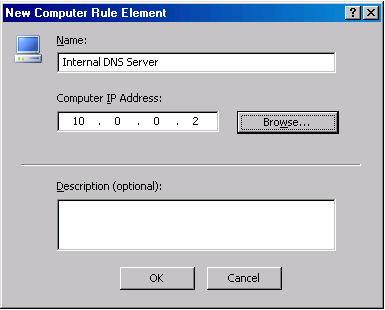
واديلو أوكي.
11- الان سنعود تلقائيا لشاشة Add Network Entities ... تحت Computers ستجد ال DNS Server باسمه كما فعلت في الخطوه السابقه (10), دبل كليك عليه واديلو Close.
سيصبح هذا هو ال Source كما في الصور:


12- الان في ال Access Rule Destinations قم بعمل Add, واختار Local Host واديلو Close واديلو Next.
12- في ال User Set Window ... نبقى على All Users ونديلو Next ونديلو Finish.
بهكذا نكون انتهينا من إعداد الأيزا تماما ليعمل على الشبكه الداخليه مع الكلاينتس بدون أي مشاكل.
طبعا هناك امور اخرى لكنني ذكرت هاتين النقطتين تحديدا لأنني أصبحت أجد 10 أسئله أسبوعيا تعاني من نفس المشكله لكن بطرق مختلفه.
واللي هيسأل سؤال به مشكله تتعلق بهذا الموضوع قبل قرائته هخرم عينو :angry: