الفريق العربي للبرمجةأرشيف المنتديات · 2000 – 2023
نسخة أرشيفية للقراءة فقط — التسجيل والمشاركة مغلقان، والمحتوى محفوظ كما كان.

Hardware Keyloggers ماهى ؟ و كيفية إكتشافها ؟؟

بدأه net_code في 30 أكتوبر 2008 · 10 رد · 8,059 مشاهدة · في قسم أمن المعلومات العام
مشاركة: واتساب X فيسبوك تيليجرام
#1 صاحب الموضوع

بســم الله الـرحمــن الرحيــم

السلام عليكــم ورحمـة الله وبركاتــة

سأتكلم اليوم عن موضوع ال Hardware Keyloggers

الكثير منا يعرف ال keyloggers و هى برامج تلتقط ما يتم كتابته على الكيبورد و تسجيله , و لكن خطرها الآن أصبح قليل لمن لديه الخبرة و أغلب برامج الأنتى فايروس تتعرف على تلك البرامج و تتخلص منها

أو يمكنك أن تحتاط مثلى و تكتب الباسوردات المهمة ب onscreen keyboard :)

و لكن ...

ظهر هذا الموضوع و لكن ليس على مستوى النظام هذه المرة و لكن على مستوى الأجهزة نفسها

ف ال hardware keyloggers عبارة عن جهاز يتم توصيله بين الكيبورد و بين جهاز الكمبيوتر به ميكروكنترولر يتم برمجته لإلتقاط جميع مايتم كتابته فهو يلتقط ال datastream الخارجه من الكيبورد للكمبيوتر

و يتم ترجمتها و تخزينها فى ذاكرة داخلية

و بالطبع لأنها خارج نطاق سيطرة النظام فلن يتعرف عليها النظام أو برامجه

و تنقسم أنواع ال hardware keyloggers إلى :-

1- Regular Hardware Keylogger :-

و هو النوع العادى حيث يتم تخزين البيانات فى ذاكرة داخلية و يمكن الإطلاع عليها بكتابة تركيبة معينة من الحروف ( على حسب ضبط الجهاز ) فيتم إستعراض الذاكرة جهاز الكمبيوتر كأنها خارجه من الكيبورد

2- Remote Access Hardware Keyloggers :-

وهو الأخطر بلاشك حيث إنه يرسل البيانات التى يلتقطها لاسلكيا و لكن المسافات عادة لا تكون كبيرة و لكن حتى عند إكتشافه سيكون قد فات الأوان و المخترق حصل على البيانات التى يريدها و غادر المكان

3- Wireless Keylogger sniffers :-

و هو مصمم ليلتقط البيانات المرسلة عن طريق الكيبورد اللاسلكية و قد يكون إحد النوعين السابقين إما يخزن البيانات داخليا أو يرسلها لاسلكيا

و بعض الأنواع تكون مزودة ببرنامج داخلى آخر مهمته كسر التشفير المستخدم لتأمين الإتصال بين الكيبورد و الجهاز

بعض أن إستعرضنا أنواعه يتين لنا خطورته الفائقة خاصة فى الأماكن الحساسة و التى تحتوى على أجهزة كمبيوتر كثيرة مثل NOC داخل ال datacenter أو الداتاسنتر نفسها

و فيما يلى أهم أنواع ال keyboard keyloggers ( المعلن عنها طبعا :) )

أهم منتج هو keyghost

و له إصدارتان إحداهما على شكل usb
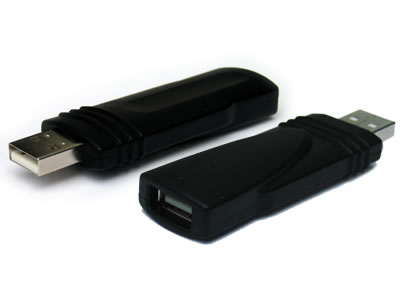
KeyGhost-USB-512KB-Plugs.jpg

و الأخرى عن طريق الكابل

KeyGhost-USB-Keylogger.jpg

after-usb-keylogger.jpg

و هناك الكثير و الكثير من الأنواع و المنتجات و على أشكال مختلفه keykatcher.jpg

ماذا أفعل إذا أكتشفت مثل تلك الأجهزة ؟؟

1- أولا , إفصل الكهرباء عن الجهاز تماما

2- حاول فصل ال Keylogger من الكيبورد أو إذا كان داخل الكيبورد نفسها إستبدل الكيبورد بأخرى ( الأفضل أن تفصل الkeylogger بطريقة لا تفسد البصمات .

3- قم بتغيير باسوورداتك حالا , الأهم فالمهم فإذا كنت تدخل بيانات هامه خاصة بك مثل رقم كارت الإئتمان قم بالإتصال بالبنك فورا و إخبرهم أن رقم البطاقة تم سرقته

4- قم بالإتصال بالشرطة لإن غالبا لديهم ما يتعامل مع مثل هذه الحالات ( و إن كنت غير متأكد تماما من هذه النقطة و لكن جعنا نكون متفائلين )

ملحوظة أخيرة :-

إذا كانت هذه هى الأجهزة المعلنه فما بالك بالغير معلن !!!!!!
تم تعديل هذه المشاركة بواسطة net_code في 30 أكتوبر 2008 في 00:49

لا تراجع و لا إستسلام

#2

اخوي هاذي ليسة حالة إختراق او تنصت

هاذي الات يشتروها واعتقد ان لها تشفير معين بحيث انك تحفظ الي كتب لمدير المؤسسه او شي من هاذا القبيل

اما بالنسبه لمن استطاع الوصول إلى جهازك يدويا فابسط شي هو وضع كيلوجر مبرمج ومتخفي وهو الامن :)

هاذا والله اعلم

#3
إسماعيل الجعثوث كتب:
اخوي هاذي ليسة حالة إختراق او تنصت

هاذي الات يشتروها واعتقد ان لها تشفير معين بحيث انك تحفظ الي كتب لمدير المؤسسه او شي من هاذا القبيل

اما بالنسبه لمن استطاع الوصول إلى جهازك يدويا فابسط شي هو وضع كيلوجر مبرمج ومتخفي وهو الامن :)

هاذا والله اعلم

net_code لم يذكر لا كلمة "إختراق" ولا "تنصت" في كل مقاله :D

استخدام usb keylogger أسوأ في حالة الأجهزة في مقاهي الانترنت والـ public PCs في أي مكان آخر.

أما الـ software keylogger فكما ذكر net_code برامج الحماية من الفيروسات تقوم بكشفها، في النهاية هي إما تقوم بعمل hook أو تقوم باستخدام دوال API بالتالي هو ليس الاختيار الأفضل وبالتأكيد ليس الآمن :)

لن ندخل استخدام التقنيات العالية في البرمجة التي يمكن أن تستخدم لأنها صعبة حتى على المبرمج المتوسط الخبرة.

Do as I say, not as I do

We are Anonymous. We are Legion. We don't forgive. We don't forget

#5

أحب أن أضيف أن هناك أنواع من هذه الأجهزة من الممكن أن يتم دمجها داخل الكيبورد مباشرة بحيث لا يتعرف عليها الضحية قط و قد رأيتها على أحد المواقع و كانت صغيرة الحجم

لا إله إلا الله محمد رسول الله

アッラー以外に神はなし。ムハンマドはアッラーの使徒である

#6

لم تعجبني ..لا احد يستخدمها الا قليل العقل

اين صفا موضوع الجدارة والاختراق في هذا الموضوع اذا كانت اسبابهم هكرية ...يجب ان تاتي بالموضوع عن جدارة..لا ان تاتي بالمخترق الى عندك

من يريد ان يدخل كفي نت ويدخل باسوردات مهما ..يجب التاكد من حالة الجهاز بالبداية والبحث عن هكذا software قبل hardwaer

على فكرا هي تضهر في Device Manager ...غبية -_-

الله معكم..

#7
اقتباس
من يريد ان يدخل كفي نت ويدخل باسوردات مهما ..يجب التاكد من حالة الجهاز بالبداية والبحث عن هكذا software قبل hardware

على فكرا هي تضهر في Device Manager ...غبية

الله معكم..

من قال لك أنها غبية, يبدوا أنك لم تتعامل مع البرامج الاحترافية منها, برنامج Key Logger الاحترافي يعمل في الخفاء لا تراه في Device Manager و لا في Process Explorer و لا في إي شيئ أخر, لا يظهر نهائيا. كيف يتم هذا؟!!! حاول القراءة قليلا عن latent processes

خذ مثلاً: يستطيع هذا البرنامج Stealth Keylogger من شركة amplusnet عمل مايلي دون ان تشعر بوجوده:

1- Records all keystrokes typed in any application together with the date and time making it an accurate computer activity monitoring and recording program.

2- Monitors all websites accessed by the user and saves the URL addresses in chronological order.

3- Monitors and records all chat conversations in most popular instant messenger services like Yahoo, ICQ, IRC, MSN, Skype and Google Talk.

4- Monitors all applications or programs run on a PC.

5- It is also a good screen shot capture, making snap shots of the applications used.

6- Monitors changed and newly created file names and folders.

7- It can send any captured data through Email.

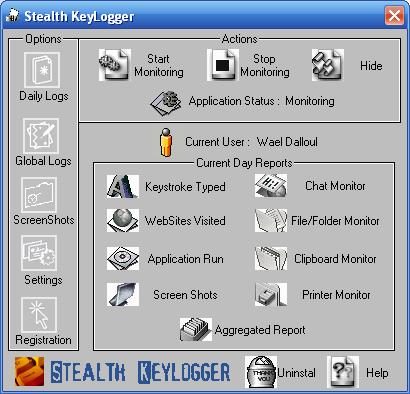
هذه صورة لواجهة البرنامج الرئيسية للنسخة 3.1 منه, و هي قديمة نوعا ما

post-51753-1225797300_thumb.jpg

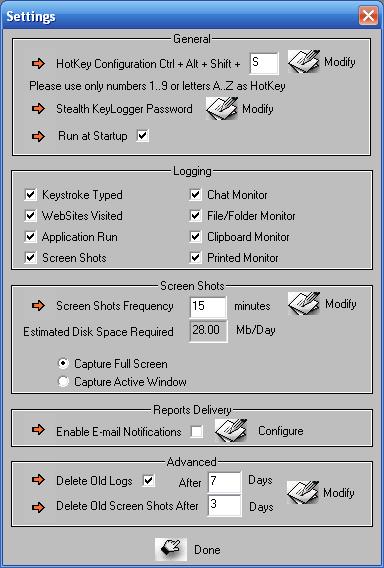
هذه صورة للاعدادات البرنامج, لاحظ أنه تستطيع ضبط البرنامج بحيث يرسل ايميل كل فترة معينة.

post-51753-1225797481_thumb.jpg

لذلك لا أنصح نهائيا استخدام كافي انترنت في حال كانت المعلومات التي سوف تتعامل معها في غاية الاهمية, و إذا كنت تخاف على ايميلاتك من السرقة و معلوماتك الخاصة إيضا لا تستخدم كافي انترنت.

و السلام عليكم

رب اجعلني مقيم الصلاة ومن ذريتي ربنا وتقبل دعاء.

لا تنسى: "العقل مثل العضلة كلما استخدمته أكثر كلما ازدادت قوته"

#8

أخ وائل ممكن أعرف أكثر عن ذلك الأسلوب الذى ذكرته فى إخفاء البرنامج بحيث لا يظهر

لقد تتبعت البحث الذى وضعته عنها الخاص بجوجل و لم أحل على شئ له علاقة بالموضوع

هلا تأكدت لو سمحت من إسم الأسلوب

لا إله إلا الله محمد رسول الله

アッラー以外に神はなし。ムハンマドはアッラーの使徒である

#9
نور (محمد نور) كتب:
أخ وائل ممكن أعرف أكثر عن ذلك الأسلوب الذى ذكرته فى إخفاء البرنامج بحيث لا يظهر

لقد تتبعت البحث الذى وضعته عنها الخاص بجوجل و لم أحل على شئ له علاقة بالموضوع

هلا تأكدت لو سمحت من إسم الأسلوب

اسم الاسلوب صحيح حسب ما أعرف, ربما Google ليس لديه مواضيع كافية عنه :lol: , ليس لدينا خير من المقال الذي ترجمه لنا الاخ romanof من الروسية عن الكاتب Ms-Rem المشهور.

المقال موجود هنا

latent_processes

و الموضوع كاملا

api hook in delphi, احتاج مثال بسيط

إيضا هناك موضوع كتبه الاخ محمد عبد العزيز يحتوي على برنامج للكشف عن جميع البرامج التي تعمل Processes بطرق مختلفة:

Hidden processes detector, لإضهار Processes مع الملفات المصدرية

سبب التعديل: إصلاح الروابط.

تم تعديل هذه المشاركة بواسطة Wael Dalloul في 4 نوفمبر 2008 في 21:39

رب اجعلني مقيم الصلاة ومن ذريتي ربنا وتقبل دعاء.

لا تنسى: "العقل مثل العضلة كلما استخدمته أكثر كلما ازدادت قوته"

#10

@نور :

تصفح sysinternals forums & rootkit.com لتعرف اكثر .

mov eax, dword ptr ds:[0xffdf0308]

jmp dword ptr [eax+0xfc]

#11
اقتباس
من يريد ان يدخل كفي نت ويدخل باسوردات مهما ..يجب التاكد من حالة الجهاز بالبداية والبحث عن هكذا software قبل hardware

على فكرا هي تضهر في Device Manager ...غبية

الله معكم..

من قال لك أن ال hardware keylogger تظهر فى ال device manger

هي لا تحتاج تعريفات و لا يشعر الجهاز بشئ إلا بالكيبورد التى توصل به فهو بمثابة البوابة التى تمرر إشارات الكيبورد للكمبيوتر بإلاضافة إلى تسجيل تلك الإشارات و تفسيرها

شكرا أخى Wael Dalloul على التطرق لل latent processes على الرغم من أن ال hardware keyloggers لا تحتاج لأى process

إلا أن ال rootkits و أخواتها من الأساليب القوية إذا كان ال keylogger على مستوى ال software و ليس ال hardware

نور (محمد نور) كتب:
أحب أن أضيف أن هناك أنواع من هذه الأجهزة من الممكن أن يتم دمجها داخل الكيبورد مباشرة بحيث لا يتعرف عليها الضحية قط و قد رأيتها على أحد المواقع و كانت صغيرة الحجم

بالفعل هناك بعض الانواع حيث يتم دمجها داخل الكيبورد نفسها حتى تقلل من إحتمالية الإكتشاف

وهناك كيبوردات كاملة مصنعة لهذا الغرض حيث يتم وضع الميكروكنترولر داخل دوائر الكيبورد الإلكترونية ( أنت أدرى منى بإمكانية هذا :))

لا تراجع و لا إستسلام

مواضيع مشابهة