الفريق العربي للبرمجةأرشيف المنتديات · 2000 – 2023
نسخة أرشيفية للقراءة فقط — التسجيل والمشاركة مغلقان، والمحتوى محفوظ كما كان.

مثال تطبيقي ل RootKit

بدأه JAAS في 1 فبراير 2006 · 42 رد · 18,952 مشاهدة · في المواضيع و الدروس القيّمة
مشاركة: واتساب X فيسبوك تيليجرام
#1 صاحب الموضوع

مثال تطبيقي ل RootKit

-

في هذا الموضوع سنناقش مفهوم rootkit لأنه بدأ ينتشر في عدة مجالات أهمها الأمن والحماية

وكما تلاحظ فإن اخطر الفايروسات تستخدم هذة الطريقة للتخفي

وظهرت عدة شركات تستخدمها في الحماية ؟ مثل حماية الاقراص والملفات

وبدأ إنتشار RootKit ليشمل برامج مكافحة الفايروسات

-

كما قلنا سابقا مفهوم rootkit يعني التخفي و الصلاحيات وهو الشكل المرئي من موضوع الامتيازات في النظام

نعرف بأن أنظمة التشغيل تعمل في عدة مستويات او امتيازات لتعطي البرامج الاحقية في الوصول

اما rootkit فيكم تقسيمها كالتالي

1- إخفاء Files & Folders

2- اخفاء Processes

3- اخفاء Handles

4- اخفاء Registry Keys & Values

5- اخفاء Services

6- اخفاء TCP/UDP Sockets

7- اخفاء Systray Icons

-

وفي مثالنا تستطيع تطبيق كل هذة الامور

ملاحظة: هذا المثال يعمل تحت WINDOWS NT/2000/XP/2003

-

قبل ان نبدأ قم بتخزين الملف المرفق , تجد بداخلة ملف root.exe وملف readme.txt والكود المصدري

الآن توجه إلى اي درايفر وليكن d وبعد ذلك اضف مجلد جديد بإسم RootKit بهذة الطريقة d:\RootKit

بداخل المجلد الجديد ادخل الملف root.exe وملف readme.txt

بعد ذلك اضف اي ملف تنفيذ إلى المجلد وليكن ملفtest.exe بهذة الطريقة d:\rootkit\test.exe

بعد إضافة الثلاث ملفات ,,, تابع الموضوع

-

اولا: اخفاء الملفات والمجلدات

قم بالدخول إلى المجلد d:\RootKit

الآن من خلال الدوس او من قائمة start ثم run

نفذ الامر التالي D:\RootKit\root.exe /i

وهو عبار عن تنفيذ برنامج root بإستخدام البارمتر i

ستلاحظ ظهور المكتبة hook.dll في نفس المجلد ,هل تريد ان تعرف ما عملها

-

الآن اخرج من المجلدD:\RootKit يعني اغلق النوافذ الظاهرة وارجع للدسك توب

الحين توجهة لل My Computer ثم الدرايفر D ؟ ماذا تلاحظ

هل المجلد d:\RootKit موجود !! وين اختفى ..... تابع

حاول الدخول من address bar اكتب d:\rootkit سيظهر لك مسج خطأ بأن المجلد غير موجود؟

تعرف ليش ؟ ليس للنظام نفسة احقية الوصول! بتوضيح اكثر ليس ل explorer.exe احقيه الدخول للمجلد

حاول إظهار او اخفاء المجلدات ؟ حاول بالدوس بأي شيء بمستوى المستخدم ما بتقدر تدخل

هذا بإختصار مفهوم اخفاء الملفات والمجلدات ,,, مع الملاحظةان المجلد مازال موجود

-

تابع.. اخفاء العمليات والمقابض و...

الحين من خلال start ثم run او من خلال الدوس نفذ برنامج المثال الذي وضعناه بالمجلد

كما يلي : D:\RootKit\test.exe

سيعمل البرنامج ...لو كانت النافذة الرئيسية مخفية ( كما هو الحال في كل الفايروسات )

هل ستلاحظ وجود البرنامج ؟ توجه لل task Manager او اي برنامج مستعرض Processes لن تجد اي اثر

لبرنامجنا test.exe

وهكذا مع بقية خصائص الاخفاء ,,, بمجرد ادخال اي ملف او برنامج إلى مجلد d:\rootkit

سيكون له امتيازات خاصة للأخفاء كل مما يلي:

Files & Folders

Processes

Handles

Registry Keys & Values

Services

TCP/UDP Sockets

Systray Icons

-

تريد تتأكد من وجود الملفات!! الطريقة الوحيدة لكشفها هي بإستخدام برنامج RootkitRevealer

http://www.sysinternals.com/Files/RootkitRevealer.zip

كما في الصورة:

31_01_06_01_04_52_1138741492jerootkit.gif

-

وبعد هذة الأمثلة بالتأكيد تريد تعرف كيف يعمل برنامج root.exe

الجواب على ذلك ملفات الكود المصدري ... ملاحظة الكود بلغة الباسكال

لاتهمنا اي لغة برمجة أهم شيء دوال API المستخدمة هي التي توضح الصورة وهي نفسها في اي لغة ,,, وبالتأكيد إذا وجدت نقطة غير مفهومة في هذا الموضوع سنحاول حلها

-

-

وفي النهاية أمثلة عن rootkit وإستخدامة في الحماية

http://www.sysinternals.com/blog/2005/10/s...tal-rights.html

وبالتوفيق ,,,
AFXRootkit.zip

1

http://www.jaascois.com

*************************************************

مجموعة مواضيع - إحتراف البرمجة -

ّ~~~~~~~~~~~~~~~~~~~~~~

البرمجة المتقدمة & الهندسة العكسية & برمجة وأمن الأنظمة

/index.php?showtopic=45002

آخر المواضيع :

+- تحليل جرائم الكمبيوتر -+

أنظمة اليونكس(Solaris,HP, AIX,SCO)وانواع المعالجات

ثغرة SMS لأجهزة الجوال Siemens 3568i !

أخطاء وثغرات البرامج العربية !!!

سلسلة مواضيع - أمن وحماية مواقع الويب -

E البرمجة المتقدمة X للملفات التنفيذية E

سلسلة مواضيع ثغرات الأنظمة وإختراق الأجهزة

**************************************************

<span style='font-size:14pt;line-height:100%'>الإرادة تحـــقق السيـــادة</span>

**************************************************

#2

موضوع قوى اخى jaas وبرنامج الانتي فايرس حذر من الملف اول ما حملته,, ,وسبحان الله اخى عمرك طويل زى ما بيقولو, لانى كنت اقراء عن موضوع الـRootkit بالامس واليوم جئتنا بالشرح الوافي الشافي..

على فكرة اخى jaas كان لك موضوع عن الـhook وإستخدم ملف تنفيذي دون الحاجة لإستخدام ملف dll ولكنى عجزت وانا ابحث عنه, ياريت لو تذكر مكانه فى المنتدى تضع الرابط حتى اطلع عليه ...

ومرحباً بك وبالاخ chik مرة اخرى

والسلام عليكم

لا إله إلا الله محمد رسول الله

busbar : يجب ان تدرك انه هناك حد ادنى للمعرفة المطلوبة قبل البدء في عمل أي شئ.

#3

تسلم اخي احمد

-

بالنسبة لموضوع hook لا اتذكر باضبط اي موضوع تقصد

ولكن بالنسبة لسؤالك

اقتباس
موضوع عن الـhook وإستخدم ملف تنفيذي دون الحاجة لإستخدام ملف dll

هذة الطريقة غير عملية ولكنها تستخدم في ملفات التجسس وبرامج keylogger

وتستطيع فعل ذلك عن طريق خدع النظام بإستخدام المعرف

__declspec(dllexport)

لكي توهم النظام ان دالة مراقبة الاحرف مستوردة من الخارج وهي في الاساس داخل البرنامج

بعطيك مثال عملي مأخوذ من الكود المصدري لبرنامج StukSt ( البرنامج الروسي المعروف للتجسس )

تجدة مرفق ,,

sources.zip

http://www.jaascois.com

*************************************************

مجموعة مواضيع - إحتراف البرمجة -

ّ~~~~~~~~~~~~~~~~~~~~~~

البرمجة المتقدمة & الهندسة العكسية & برمجة وأمن الأنظمة

/index.php?showtopic=45002

آخر المواضيع :

+- تحليل جرائم الكمبيوتر -+

أنظمة اليونكس(Solaris,HP, AIX,SCO)وانواع المعالجات

ثغرة SMS لأجهزة الجوال Siemens 3568i !

أخطاء وثغرات البرامج العربية !!!

سلسلة مواضيع - أمن وحماية مواقع الويب -

E البرمجة المتقدمة X للملفات التنفيذية E

سلسلة مواضيع ثغرات الأنظمة وإختراق الأجهزة

**************************************************

<span style='font-size:14pt;line-height:100%'>الإرادة تحـــقق السيـــادة</span>

**************************************************

#4

انا ايضا كانت ناوي اضع موضوع عن الrootkit كما قال الاخ asm4all هناك موجة من حمى الhook تجتاح المنتدى

وهذا هو الموضوع الذي كنت ترجمته منذ فترة في منتدى المشرفين والذي كان الاخ D طلبه

وهو عبارة عن احد طرق محاربة الhidden processe طبعا في بعض الاجزاء هناك كود دلفي ولكن الجز الاكبر سي واسيملبي

اتمنى ان يعجبكم

latent_processes.rar

تم تعديل هذه المشاركة بواسطة romanof في 1 فبراير 2006 في 23:15

أضاعوني وأي فتى أضاعـوا * * * ليـوم كــريهـة وســـداد ثغــــر

وخـــــلونـي ومعتـرك المنايـا * * * وقد شـــرعوا أسنــتهم لنحـري

كأني لم أكــــــن فيهـم وسيطـا * * * ولم تك نســبتي في آل عمــرو

أجرر في الجـــوامع كـل يـوم * * * ألا لله مظــــلمتـي وهـصـــري

عسى الملك المجيب لمن دعاه * * * سينجيني فيعلم كيــف شكـري

فأجـــزي بالكرامـة أهـل ودي * * * وأجزي بالضـغينة أهل ضري

منتديات الرياضيات العربية

#5

الف شكر اخي romanof

والله لو تترجم لنا مثل هذه المواضيع وتنشرها في المنتدى صدقني بتخرج خبراء برمجة

وبالتوفيق ,,,

http://www.jaascois.com

*************************************************

مجموعة مواضيع - إحتراف البرمجة -

ّ~~~~~~~~~~~~~~~~~~~~~~

البرمجة المتقدمة & الهندسة العكسية & برمجة وأمن الأنظمة

/index.php?showtopic=45002

آخر المواضيع :

+- تحليل جرائم الكمبيوتر -+

أنظمة اليونكس(Solaris,HP, AIX,SCO)وانواع المعالجات

ثغرة SMS لأجهزة الجوال Siemens 3568i !

أخطاء وثغرات البرامج العربية !!!

سلسلة مواضيع - أمن وحماية مواقع الويب -

E البرمجة المتقدمة X للملفات التنفيذية E

سلسلة مواضيع ثغرات الأنظمة وإختراق الأجهزة

**************************************************

<span style='font-size:14pt;line-height:100%'>الإرادة تحـــقق السيـــادة</span>

**************************************************

#6

شهادة اعتز بها من رجل خبير

هناك مقال اخر طازج عن الrootkits في منتدى التجارب تم الانتهاء منه في التو واللحظة ارجوا ن تتطلع عليه ووتضع ملاحظاتك

تم تعديل هذه المشاركة بواسطة romanof في 2 فبراير 2006 في 04:21

أضاعوني وأي فتى أضاعـوا * * * ليـوم كــريهـة وســـداد ثغــــر

وخـــــلونـي ومعتـرك المنايـا * * * وقد شـــرعوا أسنــتهم لنحـري

كأني لم أكــــــن فيهـم وسيطـا * * * ولم تك نســبتي في آل عمــرو

أجرر في الجـــوامع كـل يـوم * * * ألا لله مظــــلمتـي وهـصـــري

عسى الملك المجيب لمن دعاه * * * سينجيني فيعلم كيــف شكـري

فأجـــزي بالكرامـة أهـل ودي * * * وأجزي بالضـغينة أهل ضري

منتديات الرياضيات العربية

#7

موضوع جميل ... هل ممكن التوغل أكثر?

what the mechanism

ماذا يفعل الملف بالضبط ليخفى المجلد بالكامل?

هل يغير من عناوين أو تصنيفات معينة?

معذرة أستاذ Jaas هل يوجد الكود على text file

الأستاذ رومانوف : حملت الملف لكن تداخلت فى ال word الكلمات العربية و اللاتينية .... هل عندك نسخة html ?

بارك الله فيكم جميعا

تم تعديل هذه المشاركة بواسطة مروان عمر في 2 فبراير 2006 في 04:45

#8

مقال رائع أخ JAAS ...

هي الفكرة الأساسية عمل Hook for Native API ...

ذكرتمونا بالذي مضى ... كان المفروض مثل هذه المواضيع تبدأ قبل عام 2003 لكن لم يكن هناك من يريد تلك المواضيع ...

لكن الحمد لله أن الإهتمام بدأ بها وإن كان متأخراً ...

الآن الشئ الأهم هو معرفة الآلية التي يعمل بها RootkitRevealer ...

"First they ignore you, then they laugh at you, then they attack you, then you win"

===

اقتباس

حُكَّامُـنَا إِنْ تَصَـدّوا لِلْحِمَــى اقْتَحَمُـوا ***** وَإِنْ تَصَدَّى لَـهُ المُسْتَعْمِـرُ انْسَحَبُـوا

هُمْ يَفْرشـُونَ لِجَيْـشِ الغَــزْوِ أَعْيُنَـهُـمْ ***** وَيَدَّعُــونَ وُثُـوبَـاً قَـبْـلَ أَنْ يَثِـبُــوا

الحَاكِمُـونَ و«وَاشُنْـطُـنْ» حُكُومَتُـهُـمْ ***** وَاللامِعُــونَ وَمَـا شَعَّـوا وَلا غَرَبُــوا

القَاتِلُـــونَ نُبُــوغَ الشَّـعْــبِ تَرْضِـيَـــةً ***** لِلْمُعْتَدِيــنَ وَمَـا أَجْـدَتْـهُـمُ الـقُــرَبُ

لَهُمْ شُمُـوخُ «المُثَنَّـى» ظَاهِـرَاً وَلَهُـمْ ***** هَـوَىً إِلَـى بَابَـك الخَرْمِـيّ يُنْتَسَـبُ

البردوني "أبو تمام وعروبة اليوم" 1971

===

اقتباس
عبيد الهوى يحكمون البـلاد ***** ويحكمهــم كلّهـــم درهــــــم

و تقتـادهـم شهـوة لا تنــام ***** وهـــم فـي جـهالتهــم نــــوّم

ففــي كـــلّ ناحيــة ظـالـــم ***** غبــــــيّ يسـلـّطــــه أظلـــم

أيا من شبعتم على جوعــنا ***** وجـــوع بنينـا ألـم تتخمـــوا ؟

ألم تفهموا غضبة الكادحين ***** على الظلـم ؟ لا بدّ أن تفهموا

البردوني "نحن و الحاكمون "

#9

السلام عليكم

كالمعتاد مواضيع مهمة جدا .

مثل الاخ احمد منذ وقت قصير حملت كتابا حول هذا الموضوع ولعدم الوقت لم اطلع عليه كما يلي كما اني منذ وقت تركت عالم البرمجة والكمبيوتر واتمنى ان اجد الوقت للرجوع الى حالة الماضي . على العوم يبدو ان كثير من الاشياء تغيرت وربما قد بدات تسهل شيئا ما , حيث من قبل كانت هنوك شيئا من الصعوبة لبرمجة مثل هذه الاشياء حيث كانت تمر في كثير من الاحيان عبر برمجة الدرايفرات وغيرها.

شكرا اخي مرة اخرى وساضع الكتاب هنا مرفقا.

الى اللقاء.

Addison.Wesley.Professional.Rootkits.Subverting.the.Windows.Kernel.Jul.2005.eBook_DDU.chm

#10
اقتباس
كما اني منذ وقت تركت عالم البرمجة والكمبيوتر

حالتك مثل حالتي ... انا تركتها بعد التخرج مباشرة منذ عام 2003 :D

حبيت أضيف شئ آخر ...

أتمنى أن الموضوع يكون جدياً وتتم مناقشة هذه المواضيع بنوع من التحليل وليس مجرد وضع كود والسلام ... نريد نخرج ناس فاهمه -كما قال الأخ JAAS - ... نريد الابتعاد ولو للحظات عن قواعد البيانات ...

الأهم هو ما بعد فهم التقنيات هو التطبيق ... أي نريد نتائج عملية وليس تقنيات نفهمها ونضعها في الرف ...

شخصياً مشغول ببرنامج يستخدم API hook لكن ساطلع على الموضوع بين الحين والحين..

"First they ignore you, then they laugh at you, then they attack you, then you win"

===

اقتباس

حُكَّامُـنَا إِنْ تَصَـدّوا لِلْحِمَــى اقْتَحَمُـوا ***** وَإِنْ تَصَدَّى لَـهُ المُسْتَعْمِـرُ انْسَحَبُـوا

هُمْ يَفْرشـُونَ لِجَيْـشِ الغَــزْوِ أَعْيُنَـهُـمْ ***** وَيَدَّعُــونَ وُثُـوبَـاً قَـبْـلَ أَنْ يَثِـبُــوا

الحَاكِمُـونَ و«وَاشُنْـطُـنْ» حُكُومَتُـهُـمْ ***** وَاللامِعُــونَ وَمَـا شَعَّـوا وَلا غَرَبُــوا

القَاتِلُـــونَ نُبُــوغَ الشَّـعْــبِ تَرْضِـيَـــةً ***** لِلْمُعْتَدِيــنَ وَمَـا أَجْـدَتْـهُـمُ الـقُــرَبُ

لَهُمْ شُمُـوخُ «المُثَنَّـى» ظَاهِـرَاً وَلَهُـمْ ***** هَـوَىً إِلَـى بَابَـك الخَرْمِـيّ يُنْتَسَـبُ

البردوني "أبو تمام وعروبة اليوم" 1971

===

اقتباس
عبيد الهوى يحكمون البـلاد ***** ويحكمهــم كلّهـــم درهــــــم

و تقتـادهـم شهـوة لا تنــام ***** وهـــم فـي جـهالتهــم نــــوّم

ففــي كـــلّ ناحيــة ظـالـــم ***** غبــــــيّ يسـلـّطــــه أظلـــم

أيا من شبعتم على جوعــنا ***** وجـــوع بنينـا ألـم تتخمـــوا ؟

ألم تفهموا غضبة الكادحين ***** على الظلـم ؟ لا بدّ أن تفهموا

البردوني "نحن و الحاكمون "

#11

هذا موضوع صغير يتحدث عن الاليه تعمل بها الrootkit موضوع صغير اتمنى ان تبدوا ارئكم فيه

RootKi1.rar

أضاعوني وأي فتى أضاعـوا * * * ليـوم كــريهـة وســـداد ثغــــر

وخـــــلونـي ومعتـرك المنايـا * * * وقد شـــرعوا أسنــتهم لنحـري

كأني لم أكــــــن فيهـم وسيطـا * * * ولم تك نســبتي في آل عمــرو

أجرر في الجـــوامع كـل يـوم * * * ألا لله مظــــلمتـي وهـصـــري

عسى الملك المجيب لمن دعاه * * * سينجيني فيعلم كيــف شكـري

فأجـــزي بالكرامـة أهـل ودي * * * وأجزي بالضـغينة أهل ضري

منتديات الرياضيات العربية

#12

السلام عليكم ..

ياعيني عليك يا JAAS تطرح التقنيات الحديثة .. (عم ينادوا الشباب بقسم للفيروسات بعد موت هذه الصناعة)

الان زمن الـ RootKit

تعريف صغير من عندي قد اكون لم اتي بجديد

RootKit : طقم ادوات يحوي بعض الوظائف التي ذكرها JAAS وظيفته رفع الصلاحيات والامتيازات على بوكس ما .. يستخدمه غالبا الهاكرز وليست وظيفته تخريب او هيك امور ..

يعني هو مش فيروس بس تعتبره الـ AV نوع من البرمجيات الخبيثة وقد يكون مدرج في قوائمها على انه فيروس..

الـ RootKit خطيرة لانها تبرمج على مستوى النواة Ring0 (راجع هذا الدرس )

لماذا لانها تبرمج على اساس انها hardware بالصيغة التالية *.*sys ونظام ويندوز يعامل هذه الملفات بدون قيود او صلاحية .. فتعمل بمطلق الحرية ..

تختلف التقنية من نظام الى اخر ولنظام Linux مئات اطقم الـ RootKit ومئات برامج الحماية ..

بالنسبة للينكس هناك اداة حماية مميزة استعملتها وتجيب نتيجة معنونة باسم Rootkit Hunter scans للتحميل من هنا http://www.rootkit.nl/

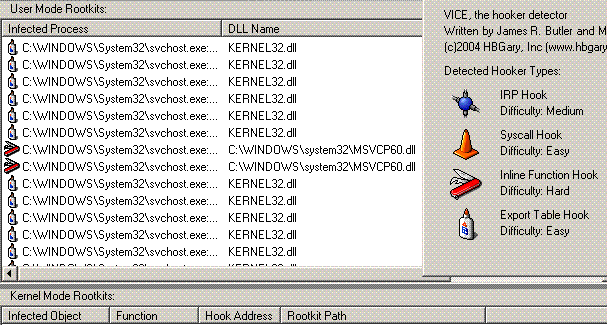
اما بالنسبة لـ Windows هناك برمجية مميزة بهذا المجال اقصد من جهة الامن تحت اسم vice

انظر الصورة التالية والى الشرح على اليمين ..

post-50606-1138873890_thumb.gif

#13
اقتباس
السلام عليكم ..

ياعيني عليك يا JAAS تطرح التقنيات الحديثة .. (عم ينادوا الشباب بقسم للفيروسات بعد موت هذه الصناعة)

الان زمن الـ RootKit

تعريف صغير من عندي قد اكون لم اتي بجديد

RootKit : طقم ادوات يحوي بعض الوظائف التي ذكرها JAAS وظيفته رفع الصلاحيات والامتيازات على بوكس ما .. يستخدمه غالبا الهاكرز وليست وظيفته تخريب او هيك امور ..

يعني هو مش فيروس بس تعتبره الـ AV نوع من البرمجيات الخبيثة وقد يكون مدرج في قوائمها على انه فيروس..

الـ RootKit خطيرة لانها تبرمج على مستوى النواة Ring0 (راجع هذا الدرس )

لماذا لانها تبرمج على اساس انها hardware بالصيغة التالية *.*sys ونظام ويندوز يعامل هذه الملفات بدون قيود او صلاحية .. فتعمل بمطلق الحرية ..

تختلف التقنية من نظام الى اخر ولنظام Linux مئات اطقم الـ RootKit ومئات برامج الحماية ..

بالنسبة للينكس هناك اداة حماية مميزة استعملتها وتجيب نتيجة معنونة باسم Rootkit Hunter scans للتحميل من هنا http://www.rootkit.nl/

اما بالنسبة لـ Windows هناك برمجية مميزة بهذا المجال اقصد من جهة الامن تحت اسم vice

هل قرات المشاركة السابقة قبل ان تكتب الرد؟

أضاعوني وأي فتى أضاعـوا * * * ليـوم كــريهـة وســـداد ثغــــر

وخـــــلونـي ومعتـرك المنايـا * * * وقد شـــرعوا أسنــتهم لنحـري

كأني لم أكــــــن فيهـم وسيطـا * * * ولم تك نســبتي في آل عمــرو

أجرر في الجـــوامع كـل يـوم * * * ألا لله مظــــلمتـي وهـصـــري

عسى الملك المجيب لمن دعاه * * * سينجيني فيعلم كيــف شكـري

فأجـــزي بالكرامـة أهـل ودي * * * وأجزي بالضـغينة أهل ضري

منتديات الرياضيات العربية

#14

الان انا في طور القراءة :)

romanof موضوع جميل (اعتقد انو اسمك روسي)

تعريف الـ RootKit تبعك رائع يعني عرفتها بشكل جميل ومختصر

تعرف كلامك انه ينطبق ايضا على مبدا عمل الفيروس ..

ولكن static linking لايستعمل مع البرمجيات Malicious Code (لعدة اسباب ابسطها الحجم)

اما عن dynamic linking فوجدت بانها الطريقة الفعالة فانا احتاج الى دالتين Loadlibary و GetProcAddress ولكن من اتي بهم عن طريق المسح بالذاكرة المخصة للنظام الـ 4 جيجا للتطبيق

الذاكرة الافتراضية)

لان البرمجيات الخبيثة لاتحوي API imprt section لاتتستطيع تنفيذ دوالها بنفسها فهي ليست برنامج مسقل ..

على فكرة هذه المواضيع بدون معرفة بنى الانظمة الداخلية صعب جدااااااا ..

على العموم للحديث تفرعات وتشعبات كثيرة .. إن شاء الله ندخل بها ان سمح الوقت لذلك

تم تعديل هذه المشاركة بواسطة Slack في 2 فبراير 2006 في 13:49

#15

فى الحقيقة الموضوع جميل جدا لدرجة

اننى حملت الكتاب و باشرت فى القرأة, الكتاب مسلى و ملئ بالمعلومات (على الاقل بالنسبة لى)

لكن هناك شئ واحد قلبت الانترنت و لم تعثر عليه :(

كيف لى ان احمل ال Development Environment (DDK).

ياريت لو فى هناك وصلة تحميل. و اكون من الشاكرين

#16

السلام عليكم,

بالنسبة للاخوان الذين يبحثون عن تحميل DDK اقترح هذا الرابط من مايكروسوفت

http://download.microsoft.com/download/3/b...4d94/WDFv10.iso

وهذا الملف حجمه يقارب 270 ميغا وهو يحتوي على DDK 2003 server SP1 وعلى Kernel mode driver framework وانبه ان هذه DDK صالحة حتى بالنسبة لمن لديهم نضام XP اونظام 2000 وانصح المهتمين ان يحملو 2003 احسن من DDK_XP لان 2003 حديثة فيها مكتبات لا توجد في الاخرى وهذا سيسبب بعض المشاكل عند البناء وهذا بالضبط ما وقع لي عن تجربة. كما اقول ايضا ان مايكروسوفت كل مر مرة تغير البرامج التي تطرح للتحميل فعلى الراغبين السرعة في التحميل.

واريد ان اضيف شيئا انه من قبل كنت ابرمج على نظام 98 وكنت استعمل الهوك في الحلقة 0 ببرمجة الدرايفرات والان وبعد ان تحولت مؤخرا الى نظام XP وبعد غيبة طويلة عن البرمجة احاول القيام بنفس التقنية ولهذا الان اجمع الادوات اللازمة لذلك وبعد وقت قريب ان شاء الله ساظع تجربتي هنا وسنبدأ ان شاء الله من اسس هذه البرمجة وهذا سيظعنا في الطريق الى RootKit .

الى من يهمه الامر جمع ما يلي :

Visual C++ انا استعمل النسخة 6 واضن بلا شك سيشتغل في الجدد

DDK 2003 كما ذكرت سابقا

Driver Studio 3.2 فهذا فيه برنامج يسهل بناء الدرايفرات باستعمال Visual C++ وهو يعطي الهيكل الاساسي للبرنامج ويكفي ان نزيد الكود الذي نحتاجه وكما يحتوي هذا ايضا على الديبوغر سفتايس لمن يرغبون استعمال هذا الديبوغر. وربما هناك برامج اخرى تقوم بمثل هذه العملية واقصد بالعملية بناء هيكل الدرايفر.

اتمنى الله ان يوفقنا والى اللقاء.

#17

رووتكيت هذا ( عمله APHEX ) يعتبر ضعيف في مجاله وهو عمله في User mode ولا يقوم بKernel Subversion وصيده سهل

ولكن اللعبة الحقيقية مع Hacker Defender ( يوجد منه عدة أنواع، من مجاني إلى 3 درجات مدفوع ، لا يمكن كشفه بالأدوات المتوفرة) وكذلك FU والتوئم FUTo ;-)

Igonrance is HeLL,need to say any more?

Laziness is HeLL, Lazy programmers must be shoot on the head

Stupidity is HeLL, u can patch everything but not human stupidity

#18

السلام عليكم

شكرا على مثل هذه المواضيع القيمة

فقط الأخ JASS لدي تعقيب على ما قلته بأنه للتأكد من وجود الملفات!! الطريقة الوحيدة لكشفها هي بإستخدام برنامج RootkitRevealer فأود أن أنبه على أن المثال المرفق عند تطبيقه يمكن دخول المجلد d:\rootkit عن طريق الدوس بكل سهولة اذا عرفنا اسمه ويمكننا استعراض محتوياته والعبث بها.

شكرا مرة أخرى.

من دواعي فلسفة السخط في الطبائع الخيرة أن يكون الإنسان مجبولا على الإحساس بالواجب والشعور باللياقة . ذلك أن الذي يجبل على هذا الخلق يرى الأشياء كما هي كائنة ثم يراها كما يجب أن تكون فلا يلبث أن يجد في كل شيء نقصا ولا يلبث أن يجد في كل شيء باعثا للأسى و الأسف وداعيا إلى النقد والمذمة . فيكون غضبه أكثر من رضاه وحزنه أعم من فرحه ، ويكون إلى التنفير والقول بالتشاؤم أميل منه إلى التبشير والقول بالتفاؤل - العقاد

#19
djaballah75 كتب:
الطريقة الوحيدة لكشفها هي بإستخدام برنامج RootkitRevealer

RootkitRevealer وحده لا يكفي، هناك مجموعة اخرى من البرامج للكشف عن RootKit

راجع هذا الموضوع Anti-Rootkit Software - Detection, Removal & Protection

d4baa0.gif
#20

بسم الله

==========

شكراً أستاذي JAAS على الموضوع..

عندي تكملة للموضوع .. وهي

أن على من قام بتطبيق الموضوع .. وإن أراد أحد أن يحث الملف يدوياً ..

يجب أن يحذفة بعد الدخول على النظام عن طريق Safe Mode ويقوم بحذف الملف ..

السبب .:

برمجيات الهوك تقوم بإكتشاف برنامج explorer.exe في الذاكرة فيقوم النظام بإغلاق وإعادة تشغيل البرنامج ويقوم الملف المحمل بالعمل مره أخرى..

لا أدري إن كان هذا صحيحاً ولكني واجهت هذه المشكلة عندي ..

وشكراً أيضاً للأخوة المشرفين والأساتذه chik \ Slack \ Romanof \ cipher وغيرهم ..

#21

<< حاب يدلي بدلوه :)

أعذروني إخواني الكرام ولكن هل يعتبر هذا التطبيق مثال على الروت كت لأنه لا يغير من الصلاحيات ولكن يقوم بشي آخر ...

يكون هناك برنامج يعمل بين الـ Shell وبين الـ Kernel يقوم بخطف الـ API عامة يعني أ ي إستدعاء للـ API يقوم بخطفه ...

فمثلاُ إذا أستدعيت دالة FindNextFileA فإنه يقوم بتمرير الدالة إلى اللب وعند عودة النتائج بأسماء الملفات فإنه يقوم بإزالة إسم البرنامج من النتائج وإعادتها للقشرة ..

وإذا أستعملت الوظيفة مع دوال Enum تبع الريجستري والبروسس وكل دوال الحصر وقام البرنامج بإزالة النتائج فهل يعتبر RootKit ??

وتقبلوا مروري :)

#22

لما أعمل الأمر

rootkit /i

تظهر لي رسالة

acces deneid

ما العمل

#23
Syntax_err كتب:
يكون هناك برنامج يعمل بين الـ Shell وبين الـ Kernel يقوم بخطف الـ API عامة يعني أ ي إستدعاء للـ API يقوم بخطفه ...

فمثلاُ إذا أستدعيت دالة FindNextFileA فإنه يقوم بتمرير الدالة إلى اللب وعند عودة النتائج بأسماء الملفات فإنه يقوم بإزالة إسم البرنامج من النتائج وإعادتها للقشرة ..

وإذا أستعملت الوظيفة مع دوال Enum تبع الريجستري والبروسس وكل دوال الحصر وقام البرنامج بإزالة النتائج فهل يعتبر RootKit ??

نعم

d4baa0.gif
#24

مشكور على التجاوب ... وآمل تحمل مداخلاتي ...

هل من الممكن إستعمال الروت كت في الحماية مثل :

أماكن بدء التشغيل في الريجستري: يقوم البرنامج بعمل خطف لدوال الـAPI التي تتعامل مع الريجستري وإذا أراد برنامج ما كتابة قيم في هذا المكان فإن البرنامج يقوم بتنبه المستخدم لهذا الأمر ويمكنه من القيام بعدد من الخيارات ...

وأيضاً يقوم بمنح إغلاق العملية من قبل المستخدم ومنع بعض دوال الـ API مثل دوال الـ HooK والكيلوجرز وغيرها ...

وإذا كان ممكن فهل ما يستعمله برنامج Kaspersky Internet Security أو أي إصدار للشركة لمنع العمليات المشكوك فيها Proactive Defense يعتبر روت كت وإذا لم يكن RootKit فما هو ؟.؟.

آسف على الإطالة : :nose_pick:

#25
اقتباس
هل من الممكن إستعمال الروت كت في الحماية مثل :

أماكن بدء التشغيل في الريجستري: يقوم البرنامج بعمل خطف لدوال الـAPI التي تتعامل مع الريجستري وإذا أراد برنامج ما كتابة قيم في هذا المكان فإن البرنامج يقوم بتنبه المستخدم لهذا الأمر ويمكنه من القيام بعدد من الخيارات ...

نعم يمكن

اقتباس
وإذا كان ممكن فهل ما يستعمله برنامج Kaspersky Internet Security أو أي إصدار للشركة لمنع العمليات المشكوك فيها Proactive Defense يعتبر روت كت وإذا لم يكن RootKit فما هو ؟.؟.

نعم نفس التقنية

mov eax, dword ptr ds:[0xffdf0308]

jmp dword ptr [eax+0xfc]

مواضيع مشابهة