الفريق العربي للبرمجةأرشيف المنتديات · 2000 – 2023
نسخة أرشيفية للقراءة فقط — التسجيل والمشاركة مغلقان، والمحتوى محفوظ كما كان.

كيفية حماية ملفات asp.net

بدأه سومي في 25 سبتمبر 2003 · 4 رد · 2,063 مشاهدة · في ASP.NET
مشاركة: واتساب X فيسبوك تيليجرام
#1 صاحب الموضوع

السلام عليكم ورحمة الله وبركاته

اعازئي ..

أريد ان اقوم بعمل حماية لملفاتي asp.net

بعد ان اضعها على السيرفر بحيث اني قمت بعمل نظام والمعلومات التي بداخله معلومات سرية وعسكريه ولا اريد من أحد الوصول إليها إلا عن طريق البرنامج ولكن الملفات موجوده على السيرفر الكود " ولكني اريد عملها مثل عمل exe بحيث لا يستطيع أحد فتح الملفات وقراءه الكود ؟

شكرا لكم ..
#2

استخدم قاعدة بيانات لحماية معلوماتك كما ان تقنية asp.net تعتمد على الكود المترجم داخل ملف dll

#3

أرجوا أفادتنا بعلومات اكثر عن طريقة حماية كود asp.net

#4

اجعل موقعك Full-Compilled ثم ارفعه ... هكذا تصير كل الملفات من أنواع ASPX وASCX وMaster كل محتواها غير ظاهر .. ويظهر فقط عند التصفح ...

وكذا سمعت أن هناك بعض البرامج الخارجية وTools باستخدامها يمكنها أن تشفر لك ملفات DLL الخاصة ببرنامجك أو موقعك ومن ثم تصعب من محاولة اختراقها عبر الهندسة العكسية ..

وعلى كل حال أأمن شيء في ASP.NET هي الاستضافة .. فإذا ما كانت لديك استضافة آمنة وأكيدة فلا تنزعج .. وطبعاً هناك شركات كبرى ممن يهمهم أمور الأمان تقوم باستضافة مواقعها الخاصة على سيرفرات هي تملكها وليست مؤجرة ...

ASP.NET Team Leader

moh_kin_mah@hotmail.com

--------------------------------

لو أعجبك أي من مشاركاتي ... برجاء قم بتقييم المشاركة عبر الأزرار الموجودة أسفل يسار كل مشاركة

#5

لا اعرف ما هي نوع الحماية التي ترغب بها

اما بحصوص الفايلات المرفقة ف هي محمية جيدا من قبل مايكروسوفت

فا جميع الملفات ذات الاتمتدات .CS .VB سوف تتحول الى Dll

و لكن للتاكد تاكد من وجود هذا الاسطر في ملفات web.Config الخاص بالملقم

الموجود في

C:\WINDOWS\Microsoft.NET\Framework\v2.0.50727\CONFIG

	  <httpHandlers>
	  <add verb="*" path="*.rules" type="System.Web.HttpForbiddenHandler" validate="true"/>
	  <add verb="*" path="*.xoml" type="System.ServiceModel.Activation.HttpHandler, System.ServiceModel, Version=3.0.0.0, Culture=neutral, PublicKeyToken=b77a5c561934e089" validate="false"/>
			<add path="trace.axd" verb="*" type="System.Web.Handlers.TraceHandler" validate="true"/>
			<add path="WebResource.axd" verb="GET" type="System.Web.Handlers.AssemblyResourceLoader" validate="true"/>
			<add path="*.axd" verb="*" type="System.Web.HttpNotFoundHandler" validate="true"/>
			<add path="*.aspx" verb="*" type="System.Web.UI.PageHandlerFactory" validate="true"/>
			<add path="*.ashx" verb="*" type="System.Web.UI.SimpleHandlerFactory" validate="true"/>
			<add path="*.asmx" verb="*" type="System.Web.Services.Protocols.WebServiceHandlerFactory, System.Web.Services, Version=2.0.0.0, Culture=neutral, PublicKeyToken=b03f5f7f11d50a3a" validate="false"/>
			<add path="*.rem" verb="*" type="System.Runtime.Remoting.Channels.Http.HttpRemotingHandlerFactory, System.Runtime.Remoting, Version=2.0.0.0, Culture=neutral, PublicKeyToken=b77a5c561934e089" validate="false"/>
			<add path="*.soap" verb="*" type="System.Runtime.Remoting.Channels.Http.HttpRemotingHandlerFactory, System.Runtime.Remoting, Version=2.0.0.0, Culture=neutral, PublicKeyToken=b77a5c561934e089" validate="false"/>
			<add path="*.asax" verb="*" type="System.Web.HttpForbiddenHandler" validate="true"/>
			<add path="*.ascx" verb="*" type="System.Web.HttpForbiddenHandler" validate="true"/>
			<add path="*.master" verb="*" type="System.Web.HttpForbiddenHandler" validate="true"/>
			<add path="*.skin" verb="*" type="System.Web.HttpForbiddenHandler" validate="true"/>
			<add path="*.browser" verb="*" type="System.Web.HttpForbiddenHandler" validate="true"/>
			<add path="*.sitemap" verb="*" type="System.Web.HttpForbiddenHandler" validate="true"/>
			<add path="*.dll.config" verb="GET,HEAD" type="System.Web.StaticFileHandler" validate="true"/>
			<add path="*.exe.config" verb="GET,HEAD" type="System.Web.StaticFileHandler" validate="true"/>
			<add path="*.config" verb="*" type="System.Web.HttpForbiddenHandler" validate="true"/>
			<add path="*.cs" verb="*" type="System.Web.HttpForbiddenHandler" validate="true"/>
			<add path="*.csproj" verb="*" type="System.Web.HttpForbiddenHandler" validate="true"/>
			<add path="*.vb" verb="*" type="System.Web.HttpForbiddenHandler" validate="true"/>
			<add path="*.vbproj" verb="*" type="System.Web.HttpForbiddenHandler" validate="true"/>
			<add path="*.webinfo" verb="*" type="System.Web.HttpForbiddenHandler" validate="true"/>
			<add path="*.licx" verb="*" type="System.Web.HttpForbiddenHandler" validate="true"/>
			<add path="*.resx" verb="*" type="System.Web.HttpForbiddenHandler" validate="true"/>
			<add path="*.resources" verb="*" type="System.Web.HttpForbiddenHandler" validate="true"/>
			<add path="*.mdb" verb="*" type="System.Web.HttpForbiddenHandler" validate="true"/>
			<add path="*.vjsproj" verb="*" type="System.Web.HttpForbiddenHandler" validate="true"/>
			<add path="*.java" verb="*" type="System.Web.HttpForbiddenHandler" validate="true"/>
			<add path="*.jsl" verb="*" type="System.Web.HttpForbiddenHandler" validate="true"/>
			<add path="*.ldb" verb="*" type="System.Web.HttpForbiddenHandler" validate="true"/>
			<add path="*.ad" verb="*" type="System.Web.HttpForbiddenHandler" validate="true"/>
			<add path="*.dd" verb="*" type="System.Web.HttpForbiddenHandler" validate="true"/>
			<add path="*.ldd" verb="*" type="System.Web.HttpForbiddenHandler" validate="true"/>
			<add path="*.sd" verb="*" type="System.Web.HttpForbiddenHandler" validate="true"/>
			<add path="*.cd" verb="*" type="System.Web.HttpForbiddenHandler" validate="true"/>
			<add path="*.adprototype" verb="*" type="System.Web.HttpForbiddenHandler" validate="true"/>
			<add path="*.lddprototype" verb="*" type="System.Web.HttpForbiddenHandler" validate="true"/>
			<add path="*.sdm" verb="*" type="System.Web.HttpForbiddenHandler" validate="true"/>
			<add path="*.sdmDocument" verb="*" type="System.Web.HttpForbiddenHandler" validate="true"/>
			<add path="*.mdf" verb="*" type="System.Web.HttpForbiddenHandler" validate="true"/>
			<add path="*.ldf" verb="*" type="System.Web.HttpForbiddenHandler" validate="true"/>
			<add path="*.exclude" verb="*" type="System.Web.HttpForbiddenHandler" validate="true"/>
			<add path="*.refresh" verb="*" type="System.Web.HttpForbiddenHandler" validate="true"/>
			<add path="*.svc" verb="*" type="System.ServiceModel.Activation.HttpHandler, System.ServiceModel, Version=3.0.0.0, Culture=neutral, PublicKeyToken=b77a5c561934e089" validate="false"/>
			<add path="*" verb="GET,HEAD,POST" type="System.Web.DefaultHttpHandler" validate="true"/>
			<add path="*" verb="*" type="System.Web.HttpMethodNotAllowedHandler" validate="true"/>
		</httpHandlers>

سوف اعطيك مثال بسيط على هذا الاسطر

هذا السطر يخبر الملقم اذ تم طلب فايل ذو اكستنشن .cs (فايل الخاص بكودات السي شارب)

سوف يرسل الملقم الطلب الى System.Web.HttpForbiddenHandler الذي يظهر رسالة خطا بان الفايل المطلوب لا يمكن الدخول اليه

  <add path="*.cs" verb="*" type="System.Web.HttpForbiddenHandler" validate="true"/>

و اذا اردت اصلا التخلص من هذا الملفات و تحويلها الى dll

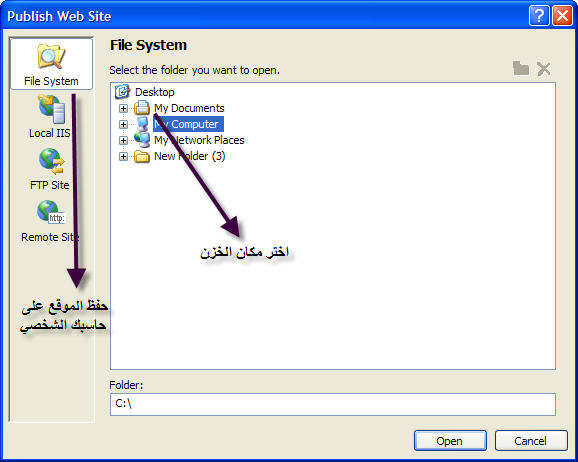
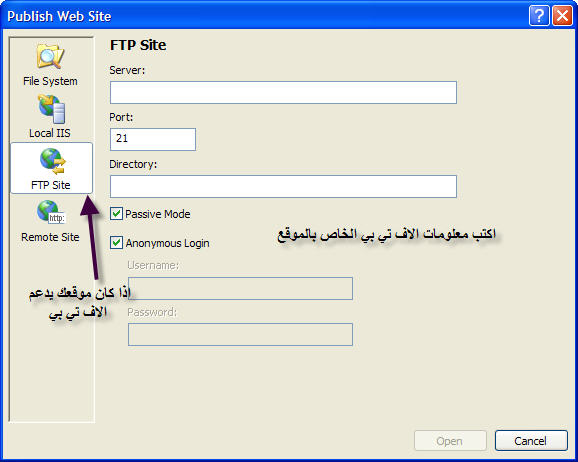
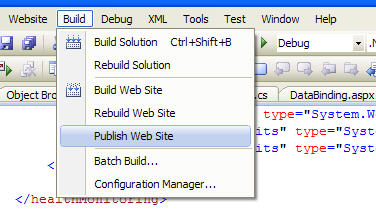
اتبع الصور

post-59755-1220929952_thumb.jpg

post-59755-1220930061_thumb.jpg

post-59755-1220930167_thumb.jpg

هنا اخزن الموقع على حاسبك الشخصي ثم انقل الملفات الى موقع

post-59755-1220930251_thumb.jpg

هنا سوف يقوم برفع الموقع مباشرتا لموقعك عن طريق الف تي بي

لا املك حاليا سيرفر اف تي بي :( ولهذا ام استطع تكملة الصور

اتمنى قد استفد من هذا المعلومات

تم تعديل هذه المشاركة بواسطة slayer666 في 9 سبتمبر 2008 في 06:23

مواضيع مشابهة