الفريق العربي للبرمجةأرشيف المنتديات · 2000 – 2023
نسخة أرشيفية للقراءة فقط — التسجيل والمشاركة مغلقان، والمحتوى محفوظ كما كان.

موضوع خطير

مغلق
بدأه JAAS في 6 سبتمبر 2004 · 20 رد · 1,691 مشاهدة · في الأخبار والنقاشات التقنية
مشاركة: واتساب X فيسبوك تيليجرام
#1 صاحب الموضوع

السلام عليكم ورحمة الله

إذهب إلى مجلد الوندوز C:\WINDOWS

هل هذا الملف موجود twain_32.dll

وهل حجمة 46 كيلوبايت

أو إبحث عنة في جهازك

إذهب إلى مجلد الملفات المؤقتة Temp

حاول حذف كل الملفات إذا كان هنالك ملف لم يحذف

الرجاء وضع إسمة وحجمة

شغل برنامج الريجستري وإذهب للمفتاح

HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Explorer

لاحظ القيمة PINF

هل تساوي

Binary = 07 00 43 3A 5C 57 49 4E .....
=C:\Windows\TEMP\aka1.tmp

لمبرمجي الإسمبلي

هل هذا السطر نفسة في جهازك ( في ذاكرة Kernel32.dll )

77E805E1   68 9C5BE977      PUSH kernel32.77E95B9C   ; ASCII "twain_32.dll"

الرجاء الرد بأسرع وقت

وشكرا مقدما

http://www.jaascois.com

*************************************************

مجموعة مواضيع - إحتراف البرمجة -

ّ~~~~~~~~~~~~~~~~~~~~~~

البرمجة المتقدمة & الهندسة العكسية & برمجة وأمن الأنظمة

/index.php?showtopic=45002

آخر المواضيع :

+- تحليل جرائم الكمبيوتر -+

أنظمة اليونكس(Solaris,HP, AIX,SCO)وانواع المعالجات

ثغرة SMS لأجهزة الجوال Siemens 3568i !

أخطاء وثغرات البرامج العربية !!!

سلسلة مواضيع - أمن وحماية مواقع الويب -

E البرمجة المتقدمة X للملفات التنفيذية E

سلسلة مواضيع ثغرات الأنظمة وإختراق الأجهزة

**************************************************

<span style='font-size:14pt;line-height:100%'>الإرادة تحـــقق السيـــادة</span>

**************************************************

#2

اهلا jaas فعلت ما طلبت نعم الملف twain_32.dll موجود في c:\windows و حجمه كما ذكرت 46k ذهبت الى temp وحذفتها كاملة ولم يبقى شيئ ذهبت الى الرجستري HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Explorer لم اصل الى PINF ولهذا لا اعلم قيمتها، هذا ما وجدته و ان شاء الله الوضوع مو خطير جدا.

39_22.gif

تزود من التقوى فإنك لا تدري *** إذا جن ليل هل تعيش إلى الفجر

فكم من فتى أمسى وأصبح ضاحكاً *** وقد نسجت أكفانه وهو لا يدري

لقراءة القرآن الكريم و سماعه و تفسيره ........

ماذا يعني انني مسلم سني؟

قصة غريبة

ConflictResolution.gif

#3

والله إني كرهت وندوز

أخي عماد ألف شكرا

----------------------

عذرا على التحرير

----------------------

الظاهر أنة يوجد حل

أتمنى من الأعضاء وخاصة يالي فاهمين الإنجليزي

يخبرونا عن النتيجة التي توصلو لها

هنا

http://computercops.biz/print-1-5590.html

http://computercops.biz/postp26008.html

أعتقد أنة نفس الموضوع

ولا أرجوا أن لا تطلع النتيجة (جرب برامج مكافحة الفايروس لأني جربتها كلها)

تم تعديل هذه المشاركة بواسطة jaas في 6 سبتمبر 2004 في 01:58

http://www.jaascois.com

*************************************************

مجموعة مواضيع - إحتراف البرمجة -

ّ~~~~~~~~~~~~~~~~~~~~~~

البرمجة المتقدمة & الهندسة العكسية & برمجة وأمن الأنظمة

/index.php?showtopic=45002

آخر المواضيع :

+- تحليل جرائم الكمبيوتر -+

أنظمة اليونكس(Solaris,HP, AIX,SCO)وانواع المعالجات

ثغرة SMS لأجهزة الجوال Siemens 3568i !

أخطاء وثغرات البرامج العربية !!!

سلسلة مواضيع - أمن وحماية مواقع الويب -

E البرمجة المتقدمة X للملفات التنفيذية E

سلسلة مواضيع ثغرات الأنظمة وإختراق الأجهزة

**************************************************

<span style='font-size:14pt;line-height:100%'>الإرادة تحـــقق السيـــادة</span>

**************************************************

#4
اقتباس
وتوجد بة رسالة تحتوي على أسماء 15 شاب من هم الله أعلم

لعلك تقصد RHINO9 Team و على ما اعتقد فانها مجموعه مختصه بالامن علىانظمة NT

اما عن ملف twain_32.dll فاعتقد انه المسؤل عن التعامل مع السكانر

تم تعديل هذه المشاركة بواسطة طارق إبراهيم في 6 سبتمبر 2004 في 01:59

Technical Lead Developer

My LinkedIn Profile

اللهم قنى شر الجهل و الجهلاء

( اقْتَرَبَ لِلنَّاسِ حِسَابُهُمْ وَهُمْ فِي غَفْلَةٍ مَّعْرِضُونَ ) {الأنبياء:1}

#5

أخي طارق ( آسف على تغيير الموضوع )

وإن شاء الله سنناقش هذا الفايروس بعد ما نتوصل لحل

لأني شرحتة ولم أتمكن من معرفة طريقة حذفة

وبالمناسبة من هم مجموعة الأمن ؟؟

تم تعديل هذه المشاركة بواسطة jaas في 6 سبتمبر 2004 في 02:01

http://www.jaascois.com

*************************************************

مجموعة مواضيع - إحتراف البرمجة -

ّ~~~~~~~~~~~~~~~~~~~~~~

البرمجة المتقدمة & الهندسة العكسية & برمجة وأمن الأنظمة

/index.php?showtopic=45002

آخر المواضيع :

+- تحليل جرائم الكمبيوتر -+

أنظمة اليونكس(Solaris,HP, AIX,SCO)وانواع المعالجات

ثغرة SMS لأجهزة الجوال Siemens 3568i !

أخطاء وثغرات البرامج العربية !!!

سلسلة مواضيع - أمن وحماية مواقع الويب -

E البرمجة المتقدمة X للملفات التنفيذية E

سلسلة مواضيع ثغرات الأنظمة وإختراق الأجهزة

**************************************************

<span style='font-size:14pt;line-height:100%'>الإرادة تحـــقق السيـــادة</span>

**************************************************

#6

معذره JAAS ان رددت و انا بين اليقظه و النوم

اعتقد ان Sad Jackal سيفيدك اكثر منى

Technical Lead Developer

My LinkedIn Profile

اللهم قنى شر الجهل و الجهلاء

( اقْتَرَبَ لِلنَّاسِ حِسَابُهُمْ وَهُمْ فِي غَفْلَةٍ مَّعْرِضُونَ ) {الأنبياء:1}

#7

مشكور أخي طارق

ومرحبا Sad Jackal

الإسم ليس غريب علي

المهم أنتظر الرد

http://www.jaascois.com

*************************************************

مجموعة مواضيع - إحتراف البرمجة -

ّ~~~~~~~~~~~~~~~~~~~~~~

البرمجة المتقدمة & الهندسة العكسية & برمجة وأمن الأنظمة

/index.php?showtopic=45002

آخر المواضيع :

+- تحليل جرائم الكمبيوتر -+

أنظمة اليونكس(Solaris,HP, AIX,SCO)وانواع المعالجات

ثغرة SMS لأجهزة الجوال Siemens 3568i !

أخطاء وثغرات البرامج العربية !!!

سلسلة مواضيع - أمن وحماية مواقع الويب -

E البرمجة المتقدمة X للملفات التنفيذية E

سلسلة مواضيع ثغرات الأنظمة وإختراق الأجهزة

**************************************************

<span style='font-size:14pt;line-height:100%'>الإرادة تحـــقق السيـــادة</span>

**************************************************

#8

السلام

إذا كان المعلومات الذي تقوله صحيحا فهاهو وصف مكافي http://us.mcafee.com/virusInfo/default.asp...n&virus_k=99690

يعني الدودة ليس بغريب ومعروف ، يقوم بإضافة 3 أحرف عشوائي في نهاية الملف التنفيذي هكذا مكتوب .

أنا في الأول شكيت في rootkit طبقا لما وصفت، على كل لو أمكن تزويدي بأحد الملفات التي تعتقد أنها ملوثة .

ثم ما نوع نظام التشغيل؟ وهل جربت online scan?

تم تعديل هذه المشاركة بواسطة SaD jAckAl في 6 سبتمبر 2004 في 02:37

Igonrance is HeLL,need to say any more?

Laziness is HeLL, Lazy programmers must be shoot on the head

Stupidity is HeLL, u can patch everything but not human stupidity

#9

بالفعل كل البرامج يوجد بها قسم زائد بثلاث حروف

وسأراجع مكافي ( رغم أني جربتة )

http://www.jaascois.com

*************************************************

مجموعة مواضيع - إحتراف البرمجة -

ّ~~~~~~~~~~~~~~~~~~~~~~

البرمجة المتقدمة & الهندسة العكسية & برمجة وأمن الأنظمة

/index.php?showtopic=45002

آخر المواضيع :

+- تحليل جرائم الكمبيوتر -+

أنظمة اليونكس(Solaris,HP, AIX,SCO)وانواع المعالجات

ثغرة SMS لأجهزة الجوال Siemens 3568i !

أخطاء وثغرات البرامج العربية !!!

سلسلة مواضيع - أمن وحماية مواقع الويب -

E البرمجة المتقدمة X للملفات التنفيذية E

سلسلة مواضيع ثغرات الأنظمة وإختراق الأجهزة

**************************************************

<span style='font-size:14pt;line-height:100%'>الإرادة تحـــقق السيـــادة</span>

**************************************************

#10

نسيت،إذا كان هي الدودة حقا Pate فيقترحون

Stinger - Removes: BackDoor-AQJ, Bat/Mumu.worm, Exploit-DcomRpc, IPCScan, IRC/Flood.ap, IRC/Flood.bi, IRC/Flood.cd, NTServiceLoader, PWS-Narod, PWS-Sincom, W32/Bugbear@MM, W32/Deborm.worm.gen, W32/Dumaru@MM, W32/Elkern.cav, W32/Fizzer.gen@MM, W32/FunLove, W32/Klez, W32/Lirva, W32/Lovgate, W32/Lovsan.worm, W32/Mimail@MM, W32/MoFei.worm, W32/Mumu.b.worm, W32/Nachi.worm, W32/Nimda, W32/Pate

http://vil.nai.com/vil/averttools.asp#stinger

ورغم تنظيف الدودة إلا أن الأحرف المزادة لا يتم إزالته، وستبقى

تم تعديل هذه المشاركة بواسطة SaD jAckAl في 6 سبتمبر 2004 في 02:40

Igonrance is HeLL,need to say any more?

Laziness is HeLL, Lazy programmers must be shoot on the head

Stupidity is HeLL, u can patch everything but not human stupidity

#11

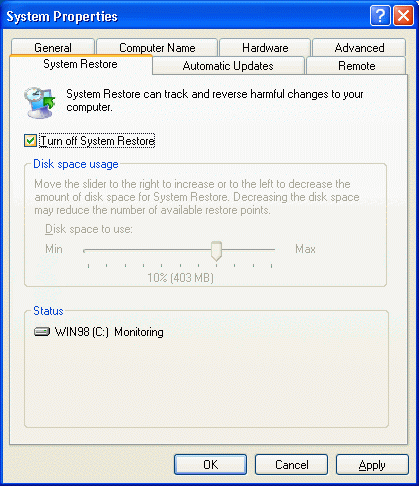
XPsysRestore.gif

هذا الخيار معطل عندي منذ تركيب النظام ولا أستخدمة

http://www.jaascois.com

*************************************************

مجموعة مواضيع - إحتراف البرمجة -

ّ~~~~~~~~~~~~~~~~~~~~~~

البرمجة المتقدمة & الهندسة العكسية & برمجة وأمن الأنظمة

/index.php?showtopic=45002

آخر المواضيع :

+- تحليل جرائم الكمبيوتر -+

أنظمة اليونكس(Solaris,HP, AIX,SCO)وانواع المعالجات

ثغرة SMS لأجهزة الجوال Siemens 3568i !

أخطاء وثغرات البرامج العربية !!!

سلسلة مواضيع - أمن وحماية مواقع الويب -

E البرمجة المتقدمة X للملفات التنفيذية E

سلسلة مواضيع ثغرات الأنظمة وإختراق الأجهزة

**************************************************

<span style='font-size:14pt;line-height:100%'>الإرادة تحـــقق السيـــادة</span>

**************************************************

#12

مشكور أخي

بصراحة مستغرب أين تجد هذة المعلومات ( مشكلتي لا أعرف إنجليزي )

ولكن هل توجد معلومات عن كيفية دخولها للجهاز

وكيف إنتقلت عندما قمت بمسح أقسام القرص وعملت الفورمات

والله شيء غريب

نسيت لا أسأل كيف يتم حذفها بطريقة يدوية

وشكرا

http://www.jaascois.com

*************************************************

مجموعة مواضيع - إحتراف البرمجة -

ّ~~~~~~~~~~~~~~~~~~~~~~

البرمجة المتقدمة & الهندسة العكسية & برمجة وأمن الأنظمة

/index.php?showtopic=45002

آخر المواضيع :

+- تحليل جرائم الكمبيوتر -+

أنظمة اليونكس(Solaris,HP, AIX,SCO)وانواع المعالجات

ثغرة SMS لأجهزة الجوال Siemens 3568i !

أخطاء وثغرات البرامج العربية !!!

سلسلة مواضيع - أمن وحماية مواقع الويب -

E البرمجة المتقدمة X للملفات التنفيذية E

سلسلة مواضيع ثغرات الأنظمة وإختراق الأجهزة

**************************************************

<span style='font-size:14pt;line-height:100%'>الإرادة تحـــقق السيـــادة</span>

**************************************************

#13

اسمه الآخر W32/Parite

وهو مزيج من دودة وفيروس، ويستطيع البقاء في الذاكرة بشكل مختفي لتلويث الملفات في أي وقت، حجمه 176 كيلو تقريبا،

وهو يقوم بإلقاء ملف dll بامتداد tmp ثم يقوم بحقنه في نطاق ذاكرة متصفح النشط ، ولذك يختفي

psexec من sysinternals يفيدك كثيرا في التجول ضمن التطبيقات النشطة ومكتباتها التي يتم تحميلها من قبلهم ..

الكثير من المواقع يرشح Mcafee Stinger لإزالته ..

ولإزالته يدويا ، قم ببدء الويندوز في safe command prompt

ثم إزالة اي ملف في /temp

أما كيف انتقل؟ بما أنك تعمل في الكراك أحيانا، فهذه البرامج قد يكون ملغم، اقترح استخدام filemon/regmon لفترة لمراقبة الكتابة في الدسك .

تم تعديل هذه المشاركة بواسطة SaD jAckAl في 6 سبتمبر 2004 في 02:55

Igonrance is HeLL,need to say any more?

Laziness is HeLL, Lazy programmers must be shoot on the head

Stupidity is HeLL, u can patch everything but not human stupidity

#14

فرحت ثم أحبتط

اقتباس
ولإزالته يدويا ، قم ببدء الويندوز في safe command prompt

ثم إزالة اي ملف في /temp

هل تعتقد أن حذف هذا الفايروس بكل بساطة ( حذف ملف واحد ؟؟)

والله ما أعرف هل هو الفايروس المقصود أو لا

كل الملفات التنفيذية في جهازي زاد حجمها

وأي برنامج أشغلة أول ما يقوم بة يزرع برنامج آخر في الذاكرة

لاحظ ما قمت بة

قمت بحذف الملف الذي في temp

ثم قمت بمسح على كل البرامج التي إستخدمتها في إسبوع وحذفت

القسم الزائد ومع ذلك رجع الفايروس

والله إني قمت بمسح أقسام القرص C ,D ,E

بمعنى سويت Delete من برنامج FDisk

وعملت فورمات شامل لكل واحد

ومع ذلك رجع الفايروس

لدرجة أني توقعت أنة ملف نظام ؟؟

ولا أعرف هل هو فايروس أو ملف نظام؟؟

المهم ألف شكر

http://www.jaascois.com

*************************************************

مجموعة مواضيع - إحتراف البرمجة -

ّ~~~~~~~~~~~~~~~~~~~~~~

البرمجة المتقدمة & الهندسة العكسية & برمجة وأمن الأنظمة

/index.php?showtopic=45002

آخر المواضيع :

+- تحليل جرائم الكمبيوتر -+

أنظمة اليونكس(Solaris,HP, AIX,SCO)وانواع المعالجات

ثغرة SMS لأجهزة الجوال Siemens 3568i !

أخطاء وثغرات البرامج العربية !!!

سلسلة مواضيع - أمن وحماية مواقع الويب -

E البرمجة المتقدمة X للملفات التنفيذية E

سلسلة مواضيع ثغرات الأنظمة وإختراق الأجهزة

**************************************************

<span style='font-size:14pt;line-height:100%'>الإرادة تحـــقق السيـــادة</span>

**************************************************

#15

:D

هذا المكان الوحيد المذكور الذي فيها يضع ملفاته :)

أما كيف عاد، فكما قلت فربما إحدى برامجك ملغومة ويعمل dropping

وإذا لم يكن هذا الفيروس، فأنا بقوة أشك في كونه rootkit نظرا لقوته :)

بالنسبة للقسم الزائد، سيبقى كما هو لا يمكن إزالته بالبرامج الخاصة لإزالة الفيروس.

فكما قلت، جرب الأدوات التي ذكرتها، بالذات regmon/filemon

انا شخصيا استطعت كشف بعض البرامج الخبيثة عن طريقهم .ولم يتعرف عليه اي برامج المقاومة

Igonrance is HeLL,need to say any more?

Laziness is HeLL, Lazy programmers must be shoot on the head

Stupidity is HeLL, u can patch everything but not human stupidity

#16

ألف شكر أخي SaD jAckAl وشكرا لباقي الأعضاء

تم حذف الفايروس بنجاح ولكن بخسائر فاذحة

على فكرة SaD jAckAl ممكن أختبر ذاكرتك (ما معنى هذا )

اقتباس
tHE hElL 0010 0000 0000 0001 1001 1011

Me is Wr0nG, ZleePy FaiLurE$

بالنسبة للفايروس فلا أعرف أسامي الفايروسات

ولكن إليك آليت عملة قد يكون مر عليك

عندما قلت أنة إنتقل بعد ما قمت بعمل الفورمات

فقد إنتقل عبر ملفات المساعدة CHM ( وبصراحة لم يخطر في بالي أنة سينتقل عبرهذة الملفات ) ولذلك قمت بنسخها إلى قرص صلب ثم أعدت نسخها إلى النظام الجديد

وأنا أشك أنة أكثر من فايروس والسبب أن الفايروس الذي ذكرت Pate لايقوم بإقاف عمل البرامج ولذلك عندما حملت برنامج إزالة الفايروس المعروف ب Stinger لم يعمل في جهازي كبقية البرامج المعطوبة

وبقيت فقط برامج النظام الأساسية تعمل

المهم : قمت بتركيب هارد دسك بة نظام سليم وحملت برنامج إزالة الفايروس Stinger

ثم قمت بشبك الهارد دسك الذي يحتوي على النظام المصاب وشغلت Stinger

وحددت لة أقسام الهارد دسك المصاب وفعلا أظهر أكثر من 1000 ملف مصاب

ورجعت أغلب الملفات سليمة

والسؤال الذي يطرح نفسة إذا كان هو فايروس Pate لماذا تقوم شركة الحماية

بتوزيع برنامج لإزالتة مع إنها تعرف أن الفايروس يمنع تشغيل أي برنامج غير برامج النظام

والمشكلة أن الفايروس أوقف برنامج الحماية بالفعل

أم أن شركة الحماية تطلب منك (شبك هاردسك مع هاردسك ووو...)

بصراحة أنا أشك في أمرين

إما أن الفايروس يقوم بتحديث نفسة ( لأنة عرف طريقة إزالتة فجمد كل البرامج غير برامج النظام)

أو أنة يوجد فايروس آخر في الجهاز لم يحذف بعد ( مع إني بحثت في كل مكان )

أي الفكرتين تؤيد ؟؟

وشكراً

http://www.jaascois.com

*************************************************

مجموعة مواضيع - إحتراف البرمجة -

ّ~~~~~~~~~~~~~~~~~~~~~~

البرمجة المتقدمة & الهندسة العكسية & برمجة وأمن الأنظمة

/index.php?showtopic=45002

آخر المواضيع :

+- تحليل جرائم الكمبيوتر -+

أنظمة اليونكس(Solaris,HP, AIX,SCO)وانواع المعالجات

ثغرة SMS لأجهزة الجوال Siemens 3568i !

أخطاء وثغرات البرامج العربية !!!

سلسلة مواضيع - أمن وحماية مواقع الويب -

E البرمجة المتقدمة X للملفات التنفيذية E

سلسلة مواضيع ثغرات الأنظمة وإختراق الأجهزة

**************************************************

<span style='font-size:14pt;line-height:100%'>الإرادة تحـــقق السيـــادة</span>

**************************************************

#17

اهلا ، ومبروك الإزالة ..

بالنسبة ما طلبت مني تذكره، فهو كان توقيعي، والارقام الثنائية تشير ل2001/9/11

بالنسبة للفايروس هو يستخدم تقنية Polymorphism اي أنه يقوم بتغير الكود الخاص به في كل مرة ينشط وذلك باستخدام polymorphic engine ، ووظيفته بتشفير الكود الخاص للفيروس في كل بشكل مختلف ولذلك يصعب اكتشاف الفيروس حين عمله إلا من خلال محركاتHeuristics ( يقوم بمراقبة سلوك معينة للكود ثم يخمن ما إذا كان هذا الكو د خبيث أم سليم ) ولكن لن تضمن أنك ستكتشفه ... وربما هذا هو السبب في توفير بريمج خاص لاكتشف ملفاته فقط بشكل ساكن .

أما عن عدم إصلاح الملفات، فملفات PE الملوثة أكثر تعقيدا إصلاحه حسب عمل فايروس إن لم تكن مستحيلة .

أما فيروسات CHM فليست بجديدة فقد تك الكشف عن عدة خلل في محرك help في ويندوز وكان يمكن دمج اكواد خبيثة أعتقد أو تنزيلها من الويب.

تم تعديل هذه المشاركة بواسطة SaD jAckAl في 8 سبتمبر 2004 في 01:42

Igonrance is HeLL,need to say any more?

Laziness is HeLL, Lazy programmers must be shoot on the head

Stupidity is HeLL, u can patch everything but not human stupidity

#18

أؤيد الفكره الأولى حيث أنها فى الإمكان ومن الممكن أن يكون إصدار متقدم من الفيرس القديم .

#19

طيب يا ساد ، ممكن تشرح تقنية ال Polymorphism فى تغيير كود البرنامج (أثناء عمله وكونه محمل فى الذاكره!) ؟؟

#20

اهلا مستر عزوز، انا لست متعمقا في الأسمبلي، ولكن فكرته، يتم تضمين محرك موليفورم، هو يقوم بتشفير جسم الفيروس virus code body في كل مرة، التشفير يختلف من مجرد xor, or وغيرها إلى طرق مقعدة، هذه المحركات عادة لا حجمها من بضع عشرات البايتات فما فوق ..

راجع المقال وهذا

virii molyphormism & metaphormism

تم تعديل هذه المشاركة بواسطة SaD jAckAl في 8 سبتمبر 2004 في 02:18

Igonrance is HeLL,need to say any more?

Laziness is HeLL, Lazy programmers must be shoot on the head

Stupidity is HeLL, u can patch everything but not human stupidity

هذا الموضوع مغلق.

مواضيع مشابهة